در سالهای اخیر، رشد سریع فناوریهای ابری (Cloud Computing)، افزایش نیاز سازمانها به سرویسهای دیجیتال و پیچیدهتر شدن معماریهای نرمافزاری باعث شده است که روشهای سنتی مدیریت زیرساختهای فناوری اطلاعات دیگر پاسخگوی نیازهای مدرن نباشند. در گذشته، ایجاد و مدیریت زیرساختهایی مانند سرورها، شبکهها، پایگاههای داده و تجهیزات امنیتی عمدتاً به صورت دستی انجام میشد. این روش علاوه بر زمانبر بودن، وابستگی زیادی به نیروی انسانی داشت و احتمال بروز خطاهای پیکربندی را افزایش میداد.
با گسترش رویکردهای DevOps و حرکت سازمانها به سمت توسعه سریعتر نرمافزار، نیاز به روشی برای ایجاد، مدیریت و تغییر زیرساختها به شکل خودکار و قابل تکرار افزایش یافت. یکی از راهکارهای مهم برای حل این چالش، مفهوم Infrastructure as Code (IaC) یا «زیرساخت به عنوان کد» است.
Infrastructure as Code رویکردی است که در آن منابع زیرساختی به جای پیکربندی دستی، به صورت فایلهای متنی و قابل خواندن توسط ماشین تعریف میشوند. در این روش، ایجاد یک سرور، تنظیم شبکه، اختصاص منابع پردازشی، ایجاد سرویسهای ابری و حتی تنظیمات امنیتی، مشابه توسعه یک نرمافزار با استفاده از کد انجام میشود.
به بیان ساده، IaC این امکان را فراهم میکند که زیرساختهای فناوری اطلاعات مانند کد نرمافزار نوشته، ذخیره، بررسی، نسخهبندی و اجرا شوند. این ویژگی باعث میشود سازمانها بتوانند زیرساختهای خود را سریعتر، دقیقتر و با قابلیت اطمینان بالاتر مدیریت کنند.
امروزه بسیاری از پلتفرمهای ابری مانند AWS، Microsoft Azure و Google Cloud از IaC پشتیبانی میکنند و ابزارهایی مانند Terraform، Ansible، CloudFormation و Pulumi به عنوان راهکارهای اصلی در این حوزه مورد استفاده قرار میگیرند.
هدف اصلی IaC تنها خودکارسازی ایجاد زیرساخت نیست، بلکه ایجاد یک فرآیند استاندارد، قابل کنترل و قابل تکرار برای مدیریت چرخه عمر کامل زیرساخت است. به همین دلیل، IaC به یکی از اجزای مهم معماریهای مدرن Cloud و DevOps تبدیل شده است.
مفاهیم پایه Infrastructure as Code
زیرساخت (Infrastructure) مجموعهای از منابع سختافزاری و نرمافزاری است که برای اجرای سرویسهای فناوری اطلاعات مورد استفاده قرار میگیرند. این منابع میتوانند شامل موارد زیر باشند:
- سرورها (Physical Servers / Virtual Machines)
- شبکهها و تجهیزات ارتباطی
- فضای ذخیرهسازی (Storage)
- پایگاههای داده (Databases)
- سیستمهای امنیتی مانند Firewall
- Load Balancerها
- سرویسهای ابری مانند ماشینهای مجازی و سرویسهای مدیریتشده
در معماریهای سنتی، مدیران سیستم این منابع را به صورت دستی ایجاد و تنظیم میکردند. برای مثال، نصب سیستمعامل، تنظیم شبکه، نصب نرمافزارها و اعمال تنظیمات امنیتی معمولاً توسط کارشناسان IT انجام میشد.
با افزایش تعداد سرویسها و پیچیدگی محیطهای عملیاتی، این روش مشکلات زیادی ایجاد کرد؛ زیرا انجام دستی عملیات باعث میشد نتایج اجرای یک فرآیند در محیطهای مختلف یکسان نباشد.
مشکل روش سنتی مدیریت زیرساخت
در روش سنتی، هر تغییر در زیرساخت نیازمند انجام مراحل دستی توسط متخصصان بود. این موضوع چندین چالش مهم ایجاد میکرد:
خطای انسانی (Human Error)
وقتی تنظیمات زیرساخت به صورت دستی انجام شود، احتمال اشتباه افزایش پیدا میکند. یک تنظیم نادرست در شبکه، دسترسیها یا پیکربندی سرور ممکن است باعث ایجاد مشکلات امنیتی یا اختلال در سرویس شود.
عدم تکرارپذیری (Lack of Repeatability)
در محیطهای سنتی ممکن است دو سرور که برای یک هدف مشابه ساخته شدهاند، به دلیل تفاوت در تنظیمات دستی، رفتار متفاوتی داشته باشند. این مسئله در محیطهای توسعه، آزمایش و تولید مشکلات زیادی ایجاد میکند.
زمانبر بودن فرآیندها
ایجاد یک محیط جدید در روش دستی ممکن است ساعتها یا حتی روزها زمان ببرد. در مقابل، IaC میتواند همین فرآیند را با اجرای چند دستور یا یک Pipeline خودکار در چند دقیقه انجام دهد.
نبود مستندسازی مناسب
در بسیاری از سازمانها، دانش مربوط به تنظیمات زیرساخت فقط در اختیار افراد خاصی قرار دارد. در صورت تغییر اعضای تیم یا بروز مشکل، بازسازی زیرساخت دشوار خواهد بود.
دشواری در مقیاسپذیری (Scalability)
در محیطهای مدرن که تعداد سرورها و سرویسها دائماً افزایش پیدا میکند، مدیریت دستی دیگر امکانپذیر نیست. IaC با خودکارسازی فرآیندها امکان ایجاد و مدیریت تعداد زیادی منبع را فراهم میکند.
مفهوم اصلی Infrastructure as Code
در Infrastructure as Code، زیرساخت مانند یک پروژه نرمافزاری مدیریت میشود. فایلهای تعریف زیرساخت معمولاً در سیستمهای کنترل نسخه مانند Git ذخیره میشوند و تغییرات آنها قابل بررسی و بازگشت هستند.
یک فرآیند ساده IaC به شکل زیر است:
Developer / DevOps Engineer
↓
نوشتن کد زیرساخت
↓
ذخیره در Version Control مانند Git
↓
اجرای ابزار IaC مانند Terraform
↓
ایجاد یا تغییر منابع Cloud
این رویکرد باعث میشود زیرساخت دارای ویژگیهایی مشابه نرمافزار باشد:
- قابلیت نسخهبندی
- امکان بررسی تغییرات
- قابلیت آزمایش
- قابلیت بازگشت به نسخه قبلی
- همکاری تیمی بهتر
به طور کلی، Infrastructure as Code یک تغییر اساسی در نحوه تفکر درباره مدیریت زیرساخت ایجاد کرده است. در این مدل، زیرساخت دیگر مجموعهای از تنظیمات دستی و ثابت نیست، بلکه یک دارایی قابل برنامهریزی، قابل مدیریت و قابل تکامل محسوب میشود.
اصول اصلی Infrastructure as Code
Infrastructure as Code تنها به معنای نوشتن چند فایل برای ایجاد منابع زیرساختی نیست، بلکه مجموعهای از اصول و روشها است که باعث میشود مدیریت زیرساخت مانند توسعه نرمافزار قابل اعتماد، قابل کنترل و قابل مقیاس باشد. رعایت این اصول باعث میشود سازمانها بتوانند زیرساختهای خود را با کیفیت بالاتر و ریسک کمتر مدیریت کنند.
مدیریت زیرساخت با Version Control
یکی از مهمترین اصول IaC استفاده از سیستمهای کنترل نسخه (Version Control System) برای ذخیره و مدیریت کدهای زیرساخت است. همانطور که کدهای نرمافزار در ابزارهایی مانند Git ذخیره میشوند، فایلهای مربوط به زیرساخت نیز باید در مخازن کد نگهداری شوند.
با استفاده از Version Control، تیمها میتوانند:
- تاریخچه تغییرات زیرساخت را مشاهده کنند.
- تغییرات جدید را قبل از اجرا بررسی کنند.
- در صورت ایجاد مشکل، به نسخه قبلی بازگردند.
- همکاری بین اعضای تیم را سادهتر کنند.
برای مثال، اگر یک تغییر در تنظیمات شبکه باعث ایجاد مشکل در محیط عملیاتی شود، تیم میتواند به نسخه قبلی کد زیرساخت بازگشته و وضعیت پایدار قبلی را بازیابی کند.
قابلیت تکرارپذیری (Repeatability)
یکی از اهداف اصلی IaC ایجاد محیطهای یکسان و قابل تکرار است. در روشهای سنتی، ایجاد دو سرور مشابه ممکن است به دلیل تفاوت در تنظیمات دستی، نتایج متفاوتی داشته باشد.در IaC، تعریف زیرساخت در قالب کد باعث میشود هر بار که همان کد اجرا میشود، نتیجه مشابهی ایجاد شود.برای مثال، یک سازمان میتواند یک محیط آزمایشی (Development)، یک محیط تست (Testing) و یک محیط عملیاتی (Production) را با استفاده از یک الگوی مشخص ایجاد کند.
این ویژگی باعث کاهش مشکلاتی مانند:
- تفاوت بین محیط توسعه و تولید
- خطاهای ناشی از تنظیمات دستی
- زمان طولانی آمادهسازی محیطها میشود.
این قابلیت باعث میشود زیرساخت از حالت یک محیط غیرقابل پیشبینی خارج شده و به یک دارایی قابل مدیریت تبدیل شود.
اصل Idempotency
یکی از مفاهیم کلیدی در IaC، ویژگی Idempotency است. منظور از Idempotency این است که اجرای چندباره یک عملیات، نتیجه نهایی یکسانی ایجاد کند.
به عبارت دیگر، اگر یک کد زیرساخت چندین بار اجرا شود، ابزار IaC باید بتواند وضعیت موجود را بررسی کند و تنها تغییرات مورد نیاز را اعمال کند.
برای مثال:
یک ماشین مجازی ایجاد میشود.
شبکه مربوط به آن ساخته میشود.
ابزار بررسی میکند که منابع از قبل وجود دارند.
فقط در صورت نیاز تغییرات جدید اعمال میشوند.
این ویژگی اهمیت زیادی دارد زیرا در محیطهای Cloud که تغییرات دائمی هستند، اجرای مکرر عملیات بدون ایجاد منابع اضافی ضروری است.
خودکارسازی (Automation)
هدف اصلی IaC کاهش وابستگی به عملیات دستی و افزایش میزان خودکارسازی است. با استفاده از IaC، بسیاری از فرآیندهای زیر میتوانند به صورت خودکار انجام شوند:
- ایجاد ماشینهای مجازی
- تنظیم شبکه
- نصب سرویسها
- مدیریت دسترسیها
- ایجاد محیطهای توسعه و تولید
این خودکارسازی باعث افزایش سرعت انتشار سرویسها و کاهش احتمال خطای انسانی میشود.
مستندسازی خودکار (Documentation as Code)
در روش سنتی، مستندات زیرساخت معمولاً به صورت جداگانه نوشته میشوند و ممکن است با تغییرات واقعی هماهنگ نباشند.
اما در IaC، خود کد زیرساخت به عنوان یک مستند زنده عمل میکند. هر شخصی که به کد دسترسی داشته باشد، میتواند ساختار زیرساخت، منابع مورد استفاده و ارتباط بین اجزا را مشاهده کند.
این موضوع باعث افزایش شفافیت و سادهتر شدن مدیریت پروژههای بزرگ میشود.
Declarative و Imperative در Infrastructure as Code
یکی از مهمترین مفاهیم در طراحی IaC، تفاوت بین دو رویکرد Declarative و Imperative است. ابزارهای مختلف IaC بر اساس یکی از این دو مدل یا ترکیبی از آنها کار میکنند.
رویکرد Imperative
در مدل Imperative، کاربر مراحل دقیق انجام یک عملیات را مشخص میکند. یعنی علاوه بر بیان نتیجه نهایی، دستور انجام هر مرحله نیز توسط کاربر تعیین میشود.
به عنوان مثال، برای ایجاد یک سرور ممکن است مراحل زیر تعریف شوند:
- ایجاد یک ماشین مجازی
- نصب سیستمعامل
- نصب نرمافزارهای مورد نیاز
- تنظیم شبکه
- ایجاد کاربران و دسترسیها
در این روش، مسئولیت تعیین ترتیب عملیات و مدیریت جزئیات بر عهده کاربر است.
مزایای مدل Imperative
- کنترل دقیق روی مراحل اجرا
- مناسب برای فرآیندهای پیچیده
- انعطافپذیری بالا
معایب:
- مدیریت سختتر در پروژههای بزرگ
- احتمال خطای بیشتر
- نیاز به دانش جزئیات زیاد
رویکرد Declarative
در مدل Declarative، کاربر فقط وضعیت نهایی مورد نظر را تعریف میکند و ابزار IaC مسئول رسیدن به آن وضعیت است.
برای مثال، به جای نوشتن مراحل ایجاد یک سرور، کاربر مشخص میکند:
- یک سرور با چه مشخصاتی نیاز دارد.
- چه منابعی باید وجود داشته باشند.
- چه تنظیماتی باید اعمال شوند.
سپس ابزار IaC وضعیت فعلی سیستم را بررسی کرده و تغییرات لازم را اعمال میکند.
مزایای مدل Declarative:
- سادهتر بودن مدیریت زیرساخت
- کاهش خطاهای انسانی
- مناسب برای محیطهای بزرگ
- پشتیبانی بهتر از Idempotency
بسیاری از ابزارهای مدرن IaC مانند Terraform از مدل Declarative استفاده میکنند.
مقایسه Declarative و Imperative
ویژگی | Declarative | Imperative |
تمرکز اصلی | نتیجه نهایی | مراحل انجام کار |
میزان کنترل | کمتر روی جزئیات | کنترل کامل |
پیچیدگی مدیریت | سادهتر | پیچیدهتر |
مناسب برای | Cloud و زیرساختهای بزرگ | اسکریپتها و عملیات خاص |
نمونه ابزار | Terraform، CloudFormation | Bash Script، برخی Playbookها |
اهمیت انتخاب مدل مناسب
انتخاب بین Declarative و Imperative به نیاز پروژه، اندازه زیرساخت و سطح کنترل مورد نیاز بستگی دارد. در محیطهای Cloud مدرن که منابع زیادی باید مدیریت شوند، رویکرد Declarative معمولاً انتخاب مناسبتری است، زیرا امکان مدیریت تغییرات، مقیاسپذیری و حفظ وضعیت مطلوب زیرساخت را سادهتر میکند.
به طور کلی، ترکیب اصول IaC مانند Version Control، Automation، Idempotency و استفاده از مدل مناسب تعریف زیرساخت، پایهای برای ایجاد سیستمهای مدرن، پایدار و قابل اعتماد در محیطهای ابری محسوب میشود.
ابزارهای اصلی Infrastructure as Code
با افزایش استفاده از رایانش ابری و معماریهای مدرن، ابزارهای متعددی برای پیادهسازی Infrastructure as Code توسعه یافتهاند. هر کدام از این ابزارها با هدف خاصی طراحی شدهاند و قابلیتهای متفاوتی در زمینه ایجاد، پیکربندی و مدیریت زیرساخت ارائه میدهند.
انتخاب ابزار مناسب به عواملی مانند نوع زیرساخت، پلتفرم ابری مورد استفاده، اندازه پروژه، نیازهای امنیتی و سطح اتوماسیون مورد نیاز بستگی دارد.
مهمترین ابزارهای مورد استفاده در حوزه IaC عبارتاند از:
- Terraform
- Ansible
- AWS CloudFormation
Terraform
Terraform یکی از محبوبترین و پرکاربردترین ابزارهای Infrastructure as Code است که توسط شرکت HashiCorp توسعه داده شده است. این ابزار امکان تعریف و مدیریت زیرساختهای مختلف در محیطهای ابری و On-Premise را فراهم میکند.
یکی از مهمترین ویژگیهای Terraform، پشتیبانی از معماری چندابری (Multi-Cloud) است. به این معنا که کاربران میتوانند با استفاده از یک زبان تعریف زیرساخت، منابع موجود در سرویسدهندگان مختلف مانند AWS، Azure، Google Cloud و بسیاری از سرویسهای دیگر را مدیریت کنند.
Terraform از یک زبان اختصاصی به نام HashiCorp Configuration Language (HCL) استفاده میکند. این زبان به گونهای طراحی شده است که خوانایی بالایی برای انسان داشته باشد و در عین حال توسط ماشین قابل پردازش باشد.
Provider
Provider وظیفه ارتباط Terraform با یک سرویسدهنده زیرساختی را بر عهده دارد.
برای مثال:
- AWS Provider برای مدیریت منابع AWS
- Azure Provider برای مدیریت منابع Azure
- Kubernetes Provider برای مدیریت Kubernetes
Provider به Terraform اجازه میدهد منابع مختلف را ایجاد و مدیریت کند.
Ansible
در کنار Terraform ، ابزار Ansible یکی دیگر از راهکارهای مهم در حوزه اتوماسیون زیرساخت محسوب میشود. تفاوت اصلی Ansible با Terraform در هدف استفاده از آنها است. Terraform بیشتر برای ایجاد و مدیریت منابع زیرساختی مانند ماشینهای مجازی و شبکهها استفاده میشود، در حالی که Ansible تمرکز بیشتری بر پیکربندی سیستمها و مدیریت نرمافزارهای نصبشده دارد.
برای مثال، پس از ایجاد چندین سرور با استفاده از Terraform، میتوان از Ansible برای نصب سرویسهایی مانند وبسرور، تنظیم فایلهای پیکربندی، مدیریت کاربران و اعمال تنظیمات امنیتی استفاده کرد.
Ansible از مفهومی به نام Playbook استفاده میکند. Playbookها فایلهایی هستند که وظایف مورد نظر را با فرمت YAML تعریف میکنند. این ساختار باعث شده است که نوشتن و خواندن دستورات Ansible نسبتاً ساده باشد و افراد با دانش برنامهنویسی کمتر نیز بتوانند از آن استفاده کنند.
یکی از ویژگیهای مهم Ansible معماری بدون Agent یا Agentless Architecture است. برخلاف برخی ابزارهای مدیریت پیکربندی که نیاز به نصب نرمافزار جانبی روی سرورهای مقصد دارند، Ansible معمولاً از طریق پروتکل SSH با سیستمها ارتباط برقرار میکند. این ویژگی باعث سادهتر شدن فرآیند پیادهسازی و نگهداری آن میشود.
AWS CloudFormation
شرکت Amazon برای مدیریت زیرساختهای خود در پلتفرم AWS، ابزاری به نام CloudFormation ارائه کرده است. این ابزار به کاربران اجازه میدهد منابع AWS را با استفاده از Templateهای متنی تعریف و مدیریت کنند.
در CloudFormation، تمام اجزای یک زیرساخت در قالب یک Template نوشته میشوند. این Template میتواند شامل تعریف ماشینهای مجازی، شبکهها، دسترسیهای امنیتی و سایر سرویسهای AWS باشد.
مزیت اصلی CloudFormation، هماهنگی کامل آن با سرویسهای AWS است. با این حال، محدودیت مهم آن این است که تنها برای اکوسیستم AWS طراحی شده و در محیطهای Multi-Cloud انعطاف Terraform را ندارد.
Pulumi
Pulumi نسل جدیدتری از ابزارهای Infrastructure as Code است که رویکرد متفاوتی نسبت به ابزارهای سنتی دارد. در Pulumi، به جای استفاده از یک زبان اختصاصی مانند HCL، امکان تعریف زیرساخت با زبانهای برنامهنویسی رایج مانند Python، Go، JavaScript و TypeScript وجود دارد.
این ویژگی باعث میشود توسعهدهندگان نرمافزار بتوانند از مهارتهای برنامهنویسی موجود خود برای مدیریت زیرساخت استفاده کنند. همچنین امکان استفاده از مفاهیمی مانند شرطها، حلقهها و ساختارهای نرمافزاری در تعریف زیرساخت فراهم میشود.
مقایسه ابزارهای اصلی IaC
هر یک از ابزارهای معرفیشده برای هدف مشخصی طراحی شدهاند. Terraform بیشتر برای Provisioning و مدیریت منابع زیرساختی در محیطهای مختلف Cloud مناسب است. Ansible در زمینه Configuration Management و تنظیم سیستمها عملکرد قدرتمندی دارد. CloudFormation انتخاب مناسبی برای سازمانهایی است که تمام زیرساخت خود را روی AWS اجرا میکنند و Pulumi برای تیمهایی مناسب است که ترجیح میدهند زیرساخت را با زبانهای برنامهنویسی عمومی مدیریت کنند.
به همین دلیل، در بسیاری از پروژههای واقعی تنها از یک ابزار استفاده نمیشود، بلکه ترکیبی از چند ابزار مختلف به کار گرفته میشود. برای مثال، Terraform میتواند مسئول ایجاد زیرساخت Cloud باشد، Ansible تنظیمات داخلی سرورها را انجام دهد و یک سیستم CI/CD فرآیند اجرای خودکار این مراحل را مدیریت کند.
در نتیجه، ابزارهای IaC نقش مهمی در تبدیل زیرساختهای سنتی به محیطهای مدرن، خودکار و قابل مدیریت دارند و انتخاب صحیح آنها یکی از عوامل کلیدی موفقیت در پیادهسازی معماریهای Cloud و DevOps محسوب میشود.
کاربرد Infrastructure as Code در رایانش ابری
ظهور رایانش ابری (Cloud Computing) تحول بزرگی در نحوه ارائه و مدیریت زیرساختهای فناوری اطلاعات ایجاد کرده است. در مدلهای سنتی، راهاندازی یک سرور یا ایجاد یک شبکه جدید ممکن بود چندین روز یا حتی چند هفته زمان ببرد، زیرا تمامی مراحل خرید تجهیزات، نصب، پیکربندی و راهاندازی به صورت دستی انجام میشد. اما در محیطهای ابری، این منابع در مدت زمان کوتاهی و از طریق رابطهای برنامهنویسی (API) قابل ایجاد و مدیریت هستند.
Infrastructure as Code یکی از فناوریهای کلیدی است که امکان بهرهبرداری مؤثر از این قابلیت را فراهم میکند. در واقع، سرویسدهندگان ابری مانند Amazon Web Services (AWS)، Microsoft Azure و Google Cloud Platform این امکان را در اختیار کاربران قرار میدهند که تمامی منابع مورد نیاز خود را به صورت کد تعریف کرده و تنها با اجرای چند دستور، زیرساخت مورد نظر را ایجاد یا حذف کنند.
برای مثال، یک سازمان میتواند در قالب چند فایل متنی، مشخصات یک شبکه مجازی، چند ماشین مجازی، یک پایگاه داده و یک متعادلکننده بار (Load Balancer) را تعریف کند. ابزارهای IaC این تعاریف را پردازش کرده و منابع مورد نیاز را به صورت خودکار ایجاد میکنند. در نتیجه، فرآیندی که در گذشته نیازمند ساعتها یا حتی روزها فعالیت دستی بود، در مدت چند دقیقه انجام میشود.
یکی از مهمترین مزایای استفاده از IaC در محیطهای ابری، قابلیت مقیاسپذیری (Scalability) است. سازمانها میتوانند در صورت افزایش بار کاری، منابع جدیدی را به سرعت ایجاد کنند و در زمان کاهش تقاضا، منابع اضافی را حذف نمایند. این موضوع علاوه بر افزایش انعطافپذیری، موجب کاهش هزینههای عملیاتی نیز میشود.
از سوی دیگر، IaC امکان ایجاد محیطهای یکسان را در مراحل توسعه (Development)، آزمایش (Testing) و تولید (Production) فراهم میکند. یکسان بودن این محیطها باعث میشود بسیاری از خطاهایی که ناشی از تفاوت پیکربندی هستند، از بین بروند و فرآیند استقرار نرمافزار با اطمینان بیشتری انجام شود.
همچنین در صورت بروز خرابی یا از دست رفتن زیرساخت، میتوان با استفاده از فایلهای IaC کل محیط را در مدت کوتاهی مجدداً ایجاد کرد. این ویژگی نقش مهمی در افزایش قابلیت اطمینان و بهبود فرآیند بازیابی پس از بحران (Disaster Recovery) دارد.
بنابراین، میتوان گفت که Infrastructure as Code یکی از ارکان اصلی مدیریت زیرساخت در رایانش ابری محسوب میشود و بدون استفاده از آن، بهرهگیری کامل از مزایای Cloud Computing امکانپذیر نخواهد بود.
ارتباط Infrastructure as Code با DevOps و CI/CD
یکی از مهمترین دلایل محبوبیت Infrastructure as Code، نقش آن در پیادهسازی فرهنگ DevOps است. DevOps مجموعهای از اصول، ابزارها و فرآیندها است که با هدف افزایش همکاری میان تیمهای توسعه نرمافزار و عملیات فناوری اطلاعات شکل گرفته و تلاش میکند فرآیند توسعه، آزمایش و استقرار نرمافزار را سریعتر، پایدارتر و خودکارتر کند.
در معماریهای سنتی، تیم توسعه نرمافزار و تیم عملیات معمولاً به صورت مستقل فعالیت میکردند. توسعهدهندگان نرمافزار را تولید میکردند و پس از اتمام کار، مسئولیت راهاندازی و نگهداری آن بر عهده تیم عملیات قرار میگرفت. این جدایی اغلب باعث بروز مشکلاتی مانند ناسازگاری محیطها، تأخیر در استقرار و افزایش خطاهای عملیاتی میشد.
Infrastructure as Code این فاصله را کاهش داده است. هنگامی که زیرساخت نیز مانند نرمافزار در قالب کد تعریف میشود، هر دو تیم میتوانند از ابزارها و فرآیندهای مشترکی مانند Git، بازبینی کد (Code Review) و سیستمهای کنترل نسخه استفاده کنند. در نتیجه، مدیریت زیرساخت نیز به بخشی از چرخه توسعه نرمافزار تبدیل میشود.
یکی از مهمترین کاربردهای IaC در فرآیندهای Continuous Integration (CI) و Continuous Deployment/Delivery (CD) است. در این رویکرد، هر بار که تغییری در کد نرمافزار یا فایلهای زیرساخت ایجاد میشود، یک خط لوله (Pipeline) به صورت خودکار اجرا میشود. این Pipeline ابتدا تغییرات را بررسی و آزمایش کرده و در صورت تأیید، زیرساخت مورد نیاز را ایجاد یا بهروزرسانی میکند و سپس نسخه جدید نرمافزار را مستقر میسازد.
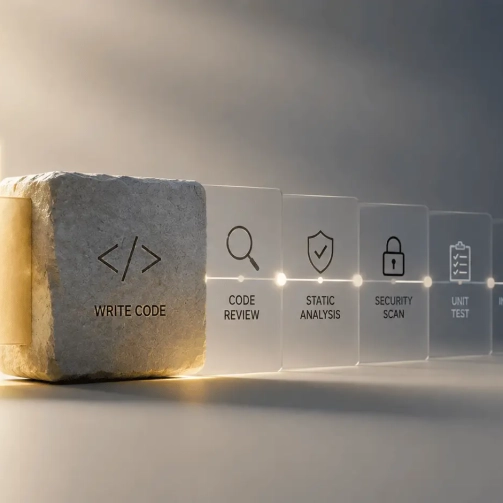
به عنوان نمونه، زمانی که یک توسعهدهنده تغییرات خود را در مخزن Git ثبت میکند، سیستم CI/CD میتواند مراحل زیر را به صورت خودکار انجام دهد:
- بررسی و اعتبارسنجی فایلهای Infrastructure as Code.
- اجرای آزمونهای لازم برای اطمینان از صحت تغییرات.
- ایجاد یا بهروزرسانی منابع زیرساختی.
- استقرار نسخه جدید نرمافزار بر روی زیرساخت ایجادشده.
- انجام آزمونهای نهایی و اعلام نتیجه استقرار.
این فرآیند موجب کاهش دخالت انسان، افزایش سرعت انتشار نرمافزار و کاهش احتمال بروز خطاهای ناشی از پیکربندی دستی میشود.
علاوه بر این، استفاده از IaC در کنار DevOps باعث میشود تمامی تغییرات زیرساختی مستندسازی شده و امکان ردیابی، بازبینی و بازگشت به نسخههای قبلی وجود داشته باشد. این موضوع نهتنها مدیریت پروژه را سادهتر میکند، بلکه از دیدگاه امنیت، انطباق با استانداردها (Compliance) و حسابرسی نیز اهمیت زیادی دارد.
در مجموع، Infrastructure as Code و DevOps دو مفهوم مکمل یکدیگر هستند. DevOps بستری برای همکاری و خودکارسازی فرآیندهای توسعه و عملیات فراهم میکند و IaC ابزار لازم برای خودکارسازی مدیریت زیرساخت را در اختیار این رویکرد قرار میدهد. ترکیب این دو فناوری، سازمانها را قادر میسازد تا زیرساختهای مقیاسپذیر، پایدار و قابل اعتماد را با سرعت و کیفیت بیشتری ایجاد و مدیریت کنند.
امنیت در Infrastructure as Code
با گسترش استفاده از Infrastructure as Code، مسئله امنیت نیز به یکی از مهمترین دغدغههای سازمانها تبدیل شده است. اگرچه IaC با کاهش خطاهای انسانی و استانداردسازی فرآیندهای استقرار، امنیت زیرساخت را تا حد زیادی بهبود میبخشد، اما در صورت رعایت نکردن اصول امنیتی میتواند خود به منبعی برای ایجاد آسیبپذیری تبدیل شود. از آنجا که تمامی تنظیمات زیرساخت در قالب فایلهای متنی ذخیره میشوند، هرگونه اشتباه در این فایلها ممکن است به سرعت در محیطهای مختلف تکرار شده و مشکلات امنیتی گستردهای ایجاد کند.
یکی از مهمترین چالشهای امنیتی در IaC، مدیریت اطلاعات محرمانه (Secrets) مانند رمزهای عبور، کلیدهای دسترسی، توکنهای احراز هویت و گواهیهای دیجیتال است. قرار دادن این اطلاعات بهصورت مستقیم در فایلهای زیرساخت یا مخازن کد میتواند خطر افشای اطلاعات حساس را افزایش دهد. به همین دلیل، توصیه میشود از سامانههای مدیریت اسرار مانند HashiCorp Vault، AWS Secrets Manager یا Azure Key Vault برای نگهداری و مدیریت این اطلاعات استفاده شود.
موضوع مهم دیگر، اعتبارسنجی فایلهای IaC پیش از اجرا است. امروزه ابزارهای متعددی برای تحلیل امنیتی فایلهای زیرساخت توسعه یافتهاند که میتوانند پیش از استقرار، تنظیمات ناامن یا مغایر با استانداردهای امنیتی را شناسایی کنند. برای مثال، این ابزارها قادرند دسترسیهای بیش از حد، پیکربندی نادرست شبکه، غیرفعال بودن رمزنگاری یا تنظیمات نامناسب سرویسهای ابری را تشخیص داده و پیش از ایجاد زیرساخت، به مدیران سیستم هشدار دهند.
یکی دیگر از مفاهیم مهم در این حوزه، Policy as Code است. در این رویکرد، سیاستهای امنیتی سازمان نیز همانند زیرساخت در قالب کد تعریف میشوند. به این ترتیب، پیش از اعمال هرگونه تغییر در زیرساخت، سیستم بررسی میکند که آیا تغییرات پیشنهادی با سیاستهای امنیتی سازمان مطابقت دارند یا خیر. این روش علاوه بر افزایش امنیت، رعایت الزامات قانونی و استانداردهای انطباق (Compliance) را نیز سادهتر میکند.
همچنین، استفاده از سیستمهای کنترل نسخه و فرآیند بازبینی کد (Code Review) نقش مهمی در افزایش امنیت دارد. هر تغییری که در فایلهای IaC ایجاد میشود، پیش از اعمال در محیط عملیاتی توسط سایر اعضای تیم بررسی شده و در صورت تأیید اجرا میشود. این فرآیند احتمال ورود خطاهای امنیتی به زیرساخت را به میزان قابل توجهی کاهش میدهد.
در مجموع، امنیت در Infrastructure as Code تنها به محافظت از فایلهای کد محدود نمیشود، بلکه شامل مدیریت صحیح اطلاعات محرمانه، اعتبارسنجی خودکار، کنترل دسترسی، بازبینی تغییرات و اجرای سیاستهای امنیتی نیز میشود. رعایت این اصول، زیرساختی ایمنتر، پایدارتر و قابل اعتمادتر را برای سازمانها فراهم میکند.
مزایا، چالشها و جمعبندی
Infrastructure as Code در سالهای اخیر به یکی از مهمترین فناوریهای مدیریت زیرساخت در محیطهای ابری و معماریهای DevOps تبدیل شده است. این رویکرد با تبدیل فرآیندهای سنتی و دستی به فرآیندهای خودکار و مبتنی بر کد، مزایای قابل توجهی را برای سازمانها به همراه داشته است.
یکی از مهمترین مزایای IaC، افزایش سرعت ایجاد و استقرار زیرساخت است. در این روش، منابع مورد نیاز تنها با اجرای چند دستور و بدون نیاز به پیکربندی دستی ایجاد میشوند. این موضوع علاوه بر کاهش زمان راهاندازی سرویسها، امکان پاسخگویی سریعتر به نیازهای کسبوکار را فراهم میکند.
از دیگر مزایای مهم IaC میتوان به کاهش خطاهای انسانی اشاره کرد. از آنجا که زیرساختها بر اساس فایلهای از پیش تعریفشده ایجاد میشوند، احتمال بروز اشتباهات ناشی از تنظیمات دستی به میزان چشمگیری کاهش مییابد. همچنین استفاده از سیستمهای کنترل نسخه، امکان ثبت تاریخچه تغییرات، بازگشت به نسخههای قبلی و همکاری مؤثر میان اعضای تیم را فراهم میکند.
قابلیت تکرارپذیری نیز یکی از ویژگیهای ارزشمند Infrastructure as Code است. سازمانها میتوانند محیطهای توسعه، آزمایش و تولید را با تنظیمات کاملاً یکسان ایجاد کنند و از بروز اختلاف میان این محیطها جلوگیری نمایند. علاوه بر این، امکان بازیابی سریع زیرساخت در شرایط بحرانی و افزایش مقیاسپذیری از دیگر مزایای مهم این رویکرد به شمار میرود.
با وجود مزایای فراوان، پیادهسازی IaC با چالشهایی نیز همراه است. یادگیری ابزارهای تخصصی، مدیریت فایلهای State، طراحی صحیح ساختار پروژه، رعایت اصول امنیتی و انتخاب ابزار مناسب از جمله مسائلی هستند که نیازمند دانش و تجربه کافی هستند. همچنین، در پروژههای بزرگ و چندابری، مدیریت وابستگی میان منابع و هماهنگی تیمهای مختلف میتواند پیچیدگیهای بیشتری ایجاد کند.
با این حال، روند توسعه فناوریهای ابری نشان میدهد که استفاده از Infrastructure as Code در آینده بیش از پیش گسترش خواهد یافت. امروزه بسیاری از سازمانها، IaC را به عنوان یکی از اجزای اصلی فرآیندهای DevOps، رایانش ابری و تحول دیجیتال به کار میگیرند. انتظار میرود با پیشرفت فناوریهایی مانند هوش مصنوعی، رایانش ابری بومی (Cloud-Native) و Kubernetes، ابزارهای IaC نیز هوشمندتر، خودکارتر و کارآمدتر شوند.
در نهایت، میتوان نتیجه گرفت که Infrastructure as Code تنها یک ابزار یا فناوری نیست، بلکه رویکردی نوین برای مدیریت زیرساختهای فناوری اطلاعات است. این رویکرد با فراهم کردن امکان خودکارسازی، استانداردسازی، کنترل نسخه و افزایش قابلیت اطمینان، نقش مهمی در توسعه زیرساختهای مدرن ایفا میکند. سازمانهایی که IaC را بهدرستی پیادهسازی کنند، علاوه بر کاهش هزینهها و افزایش بهرهوری، توانایی بیشتری در پاسخگویی به تغییرات سریع محیطهای فناوری و نیازهای کسبوکار خواهند داشت.
Leave A Comment