Continuous Delivery یا تحویل مداوم، رویکردی در توسعه نرمافزار است که هدف آن آماده نگه داشتن Application برای انتشار در هر زمان است. در این روش، تغییرات Code پس از عبور از مراحل Build، Testing و کنترل کیفیت، بهصورت خودکار در یک وضعیت قابل انتشار قرار میگیرند.
در Continuous Delivery، تمرکز فقط روی سریعتر کردن Deployment نیست؛ بلکه هدف این است که فرآیند Release قابلاعتماد، تکرارپذیر و تا حد امکان خودکار باشد. به این ترتیب تیم توسعه میتواند بدون انجام مجموعهای از مراحل دستی و پیچیده، یک نسخه جدید از نرمافزار را برای انتشار آماده کند.
Continuous Delivery یکی از مفاهیم اصلی DevOps و CI/CD محسوب میشود و معمولاً در کنار Continuous Integration و Continuous Testing قرار میگیرد. Continuous Integration روی ادغام مداوم تغییرات Code و Continuous Testing روی بررسی مداوم کیفیت تمرکز دارد، در حالی که Continuous Delivery این تغییرات آزمایششده را تا مرحله Release پیش میبرد.
نکته مهم این است که در Continuous Delivery، انتشار نهایی میتواند همچنان نیازمند یک تأیید انسانی باشد. بنابراین Application همیشه آماده Release است، اما سازمان میتواند بر اساس شرایط کسبوکار یا سیاستهای خود تصمیم بگیرد چه زمانی آن را به Production منتقل کند.
Continuous Delivery چگونه کار میکند؟
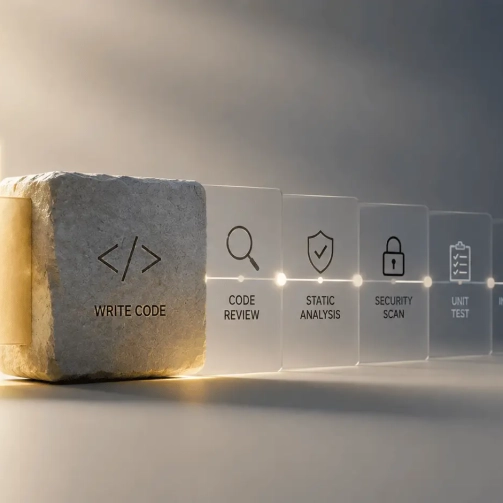
Continuous Delivery معمولاً در قالب یک CI/CD Pipeline پیادهسازی میشود. زمانی که Developer تغییری را در Repository ثبت میکند، Pipeline بهصورت خودکار شروع شده و مراحل مختلفی مانند Build، Test، Security Check و آمادهسازی Artifact را اجرا میکند.
اگر تمام بررسیها موفق باشند، نسخه جدید Application در یک وضعیت قابل انتشار قرار میگیرد. برای مثال ممکن است Artifact در یک Repository ذخیره شود و Deployment آن به محیط Staging انجام شود. پس از تأیید نهایی، همان Artifact میتواند بدون Build مجدد به Production منتقل شود. یک فرآیند ساده Continuous Delivery را میتوان اینگونه نمایش داد:
Code → Build → Test → Security Check → Artifact → Staging → Approval → Production
نکته مهم در این فرآیند، تکرارپذیری است. یعنی اگر یک نسخه مشخص از Application در محیط Staging با موفقیت ساخته و تست شده باشد، همان نسخه باید بتواند با همان فرآیند به Production منتقل شود. این موضوع احتمال تفاوت میان محیطهای مختلف و خطاهای ناشی از مراحل دستی را کاهش میدهد.
در یک پیادهسازی مناسب، هر مرحله از Pipeline نتیجه مرحله قبل را دریافت میکند و در صورت وجود خطای مهم، فرآیند متوقف میشود. به این ترتیب Continuous Delivery کمک میکند Release به یک فرآیند استاندارد و قابلکنترل تبدیل شود، نه مجموعهای از اقدامات دستی و وابسته به افراد.
تفاوت Continuous Delivery و Continuous Deployment
Continuous Delivery و Continuous Deployment بسیار به یکدیگر نزدیک هستند، اما یک تفاوت مهم میان آنها وجود دارد. در Continuous Delivery، نرمافزار پس از عبور از مراحل Pipeline برای انتشار آماده میشود، اما انتقال آن به Production میتواند نیازمند تأیید یا تصمیم انسانی باشد.
در Continuous Deployment، این مرحله نیز خودکار میشود. یعنی اگر Code تمام تستها و Quality Gateهای تعریفشده را با موفقیت پشت سر بگذارد، سیستم بدون نیاز به Approval دستی آن را به Production منتقل میکند.
برای مثال در Continuous Delivery ممکن است Pipeline به این شکل باشد:
Code → Test → Build → Staging → Approval → Production
اما در Continuous Deployment فرآیند میتواند به شکل زیر ادامه پیدا کند:
Code → Test → Build → Staging → Automated Validation → Production
بنابراین میتوان گفت Continuous Deployment مرحلهای فراتر از Continuous Delivery از نظر Automation است. Continuous Delivery الزاماً به معنای انتشار خودکار هر تغییر نیست؛ بلکه به این معناست که هر تغییر پس از طی فرآیند لازم، در شرایطی قرار گیرد که بتوان آن را با اطمینان منتشر کرد.
انتخاب میان این دو رویکرد به شرایط سازمان بستگی دارد. سیستمهایی که ریسک بالایی دارند یا تحت قوانین و الزامات خاص فعالیت میکنند ممکن است همچنان به Approval انسانی نیاز داشته باشند، در حالی که سرویسهایی با Pipelineهای بالغ و تستهای قابلاعتماد میتوانند به سمت Continuous Deployment حرکت کنند.
تفاوت Continuous Delivery و Continuous Integration
Continuous Integration یا CI و Continuous Delivery یا CD دو بخش مرتبط اما متفاوت از فرآیند CI/CD هستند. Continuous Integration بیشتر روی ادغام مداوم تغییرات Code و بررسی سریع آنها تمرکز دارد، در حالی که Continuous Delivery فرآیند را از Code تا یک نسخه آماده انتشار ادامه میدهد
در Continuous Integration، Developerها تغییرات خود را مرتباً به Repository اصلی منتقل میکنند و Pipeline میتواند Build و Testهای لازم را اجرا کند. هدف این است که مشکلات مربوط به Integration و کیفیت Code هرچه زودتر شناسایی شوند.
Continuous Delivery این فرآیند را یک مرحله جلوتر میبرد. پس از اینکه Code Build و Test شد، Artifact مناسب ساخته میشود و مراحل لازم برای انتقال آن به محیطهای مختلف و آمادهسازی Release انجام میگیرد.
بهصورت ساده میتوان تفاوت این دو را چنین در نظر گرفت:
Continuous Integration:
Code → Build → Test → Feedback
Continuous Delivery:
Code → Build → Test → Package → Staging → Release Ready
بنابراین CI و Continuous Delivery جایگزین یکدیگر نیستند؛ بلکه مکمل یکدیگر هستند. CI کمک میکند تغییرات Code سریع و مطمئن با پروژه ادغام شوند و Continuous Delivery کمک میکند همین تغییرات آزمایششده، به شکلی استاندارد و قابلاعتماد برای انتشار آماده شوند.
مزایای Continuous Delivery
یکی از مهمترین مزایای Continuous Delivery این است که فرآیند انتشار نرمافزار را سریعتر و قابلاعتمادتر میکند. زمانی که Build، Testing و Deployment بهصورت خودکار انجام شوند، وابستگی تیم به مراحل دستی کاهش پیدا میکند و احتمال خطای انسانی نیز کمتر میشود.
Continuous Delivery همچنین باعث کاهش ریسک Release میشود. هر تغییر پیش از رسیدن به مرحله انتشار از مجموعهای از تستها و Quality Gateها عبور میکند و در نتیجه تیم قبل از انتشار اطلاعات بیشتری درباره وضعیت Application دارد. این موضوع بهخصوص در پروژههایی که تعداد Releaseها زیاد است اهمیت زیادی دارد.
از طرف دیگر، آماده بودن مداوم Application برای انتشار باعث میشود تیم بتواند سریعتر به نیازهای کسبوکار و تغییرات بازار پاسخ دهد. به جای اینکه Release یک پروژه بزرگ و پیچیده باشد، میتوان تغییرات کوچکتر را بهصورت منظم و کنترلشده آماده انتشار کرد.
مراحل پیادهسازی Continuous Delivery
برای پیادهسازی Continuous Delivery ابتدا باید Source Code در یک Version Control System مدیریت شود تا تمام تغییرات قابل پیگیری باشند. پس از هر تغییر، CI/CD Pipeline میتواند فرآیند Build و Testing را بهصورت خودکار آغاز کند.
در مرحله بعد، تستهای مختلف مانند Unit، Integration و Security Testing اجرا میشوند. اگر تغییر از کنترلهای تعریفشده عبور کند، یک Artifact قابل انتشار ساخته و در یک Repository ذخیره میشود. این Artifact میتواند یک Package، Container Image یا فایل قابل Deploy باشد.
در ادامه، Artifact به محیطهایی مانند Staging منتقل میشود و Validationهای لازم روی آن انجام میگیرد. پس از موفقیت این مراحل، نسخه آماده Release است و میتواند با Approval انسانی یا بهصورت خودکار وارد Production شود.
Continuous Delivery در CI/CD Pipeline
CI/CD Pipeline هسته اصلی Continuous Delivery است و تمام مراحل مربوط به Build، Test و Release را به یک فرآیند قابل تکرار تبدیل میکند. با هر تغییر در Code، Pipeline میتواند فرآیند مشخصی را اجرا کند و نتیجه هر مرحله را به مرحله بعد منتقل کند.
یک Pipeline ساده میتواند شامل این مراحل باشد:
Code → Build → Test → Security Scan → Package → Staging → Approval → Production
در این مدل، هر مرحله یک وظیفه مشخص دارد و در صورت Fail شدن یک مرحله، Pipeline میتواند متوقف شود. برای مثال اگر Security Scan یک آسیبپذیری Critical پیدا کند، Release نباید بدون بررسی بیشتر وارد Production شود.
این ساختار باعث میشود فرآیند Release وابسته به اجرای دستی چندین دستور یا دانش یک فرد خاص نباشد و بتوان آن را بارها با نتیجه قابل پیشبینی تکرار کرد.
Continuous Delivery و DevOps
Continuous Delivery یکی از روشهایی است که اهداف DevOps را در فرآیند واقعی Software Delivery پیاده میکند. DevOps به دنبال همکاری بهتر میان Development و Operations، Automation و افزایش سرعت و قابلیت اطمینان تحویل نرمافزار است و Continuous Delivery به تحقق این اهداف در فرآیند Release کمک میکند.
با Continuous Delivery، تیم Development میتواند تغییرات را سریعتر وارد Pipeline کند و تیم Operations نیز به جای اجرای مجموعهای از مراحل دستی، از فرآیندهای استاندارد و خودکار استفاده کند.
این موضوع همچنین باعث ایجاد مسئولیت مشترک در قبال Release میشود. توسعهدهنده فقط مسئول نوشتن Code نیست و تیم Operations نیز صرفاً مسئول اجرای Deployment نیست؛ بلکه هر دو تیم در ایجاد یک فرآیند قابلاعتماد برای تحویل نرمافزار نقش دارند.
Continuous Delivery و Infrastructure as Code
Infrastructure as Code یا IaC میتواند نقش مهمی در پیادهسازی Continuous Delivery داشته باشد. در این رویکرد، Configuration و منابع زیرساختی بهصورت Code تعریف میشوند و میتوان آنها را مانند Source Code مدیریت، Version و تست کرد.
این کار باعث میشود محیطهای Development، Staging و Production راحتتر قابل تکرار باشند. برای مثال اگر Infrastructure موردنیاز یک Application بهصورت Code تعریف شده باشد، میتوان فرآیند ایجاد یا تغییر آن را نیز تا حد زیادی در Pipeline خودکار کرد.
ترکیب Continuous Delivery و IaC باعث میشود فقط Application قابل تکرار و Automation نباشد، بلکه زیرساخت موردنیاز برای اجرای آن نیز بتواند به شکل استاندارد و کنترلشده مدیریت شود.
Continuous Delivery و Containerها
Containerها، بهخصوص در معماریهای مدرن، ارتباط نزدیکی با Continuous Delivery دارند. زمانی که Application به شکل یک Container Image بستهبندی شود، همان Image میتواند در محیطهای مختلف مورد استفاده قرار گیرد.
برای مثال Pipeline میتواند پس از موفقیت تستها یک Image ایجاد کند، آن را در Container Registry ذخیره کند و سپس همان Image را ابتدا در Staging و بعد در Production Deploy کند.
این روش احتمال تفاوت میان نسخهای که در محیط تست بررسی شده و نسخهای که در Production اجرا میشود را کاهش میدهد. در محیطهای Kubernetes نیز میتوان فرآیند Deployment و مدیریت نسخههای Application را تا حد زیادی در Pipeline خودکار کرد.
استراتژیهای Release در Continuous Delivery
Continuous Delivery فقط درباره انتقال مستقیم Application از Staging به Production نیست. سازمانها میتوانند از استراتژیهای مختلف Release برای کاهش ریسک استفاده کنند.
در Blue-Green Deployment دو محیط مجزا برای نسخه فعلی و نسخه جدید وجود دارد و پس از آماده شدن نسخه جدید، Traffic به محیط جدید منتقل میشود. در Canary Release نسخه جدید ابتدا برای درصد محدودی از کاربران فعال میشود و پس از بررسی نتایج، انتشار آن گسترش پیدا میکند.
روشهایی مانند Rolling Deployment و Feature Flag نیز امکان کنترل تدریجی Release را فراهم میکنند. انتخاب روش مناسب به معماری Application، میزان ریسک و نیازهای کسبوکار بستگی دارد.
امنیت در Continuous Delivery
سرعت در Release نباید باعث حذف کنترلهای امنیتی شود. در یک فرآیند Continuous Delivery، Security باید در همان Pipeline و قبل از Production Deployment مورد بررسی قرار گیرد.
برای این کار میتوان Source Code، Dependencyها، Container Image و Configuration را بررسی کرد و در صورت مشاهده آسیبپذیریهای مهم، Pipeline را متوقف کرد. همچنین مدیریت Secretها و Credentialها باید به شکل امن انجام شود و دسترسی به Production بر اساس اصل Least Privilege کنترل شود.
به این ترتیب Continuous Delivery میتواند در کنار DevSecOps به فرآیندی تبدیل شود که هم سریع و هم قابلکنترل باشد.
چالشهای پیادهسازی Continuous Delivery
یکی از چالشهای اصلی پیادهسازی Continuous Delivery، وجود فرآیندهای دستی و سیستمهای قدیمی است. Applicationهای Legacy ممکن است بهراحتی قابلیت تست یا Deployment خودکار نداشته باشند و همین موضوع ایجاد Pipeline را دشوار میکند.
تستهای ناکافی نیز مشکل دیگری هستند. اگر Pipeline بدون داشتن تستهای قابلاعتماد، Deployment را خودکار کند، سرعت انتشار ممکن است افزایش پیدا کند اما ریسک Production نیز بیشتر شود.
همچنین Pipelineهای بسیار پیچیده، وابستگی میان تیمها و نبود استاندارد مشخص برای Environmentها میتوانند نگهداری Continuous Delivery را دشوار کنند. به همین دلیل بهتر است پیادهسازی آن بهصورت مرحلهای و بر اساس نیاز واقعی سازمان انجام شود.
بهترین روشهای پیادهسازی Continuous Delivery
برای داشتن یک فرآیند موفق Continuous Delivery بهتر است Pipeline تا حد امکان ساده، قابلتکرار و قابل مشاهده باشد. تمام مراحل مهم مانند Build،Test و Deployment باید Automation شوند و فرآیندهای دستی فقط در نقاطی باقی بمانند که واقعاً به تصمیم انسانی نیاز دارند.
همچنین بهتر است Artifact یک بار ساخته شود و همان نسخه در Environmentهای مختلف استفاده شود. این کار از تفاوت میان نسخه تستشده و نسخه Production جلوگیری میکند.
در کنار این موارد، استفاده از Version Control، تستهای قابلاعتماد، مدیریت صحیح Secretها، Monitoring و Rollback Strategy اهمیت زیادی دارد. Continuous Delivery زمانی ارزشمند است که علاوه بر سرعت، امکان بازگشت سریع و کنترل ریسک را نیز فراهم کند.
یک نمونه Continuous Delivery Pipeline واقعی
فرض کنید یک تیم یک Application مبتنی بر Container توسعه میدهد. Developer پس از Commit کردن Code، Pipeline را فعال میکند. ابتدا Unit Test و Integration Test اجرا میشوند و پس از موفقیت، Container Image ساخته و در Registry ذخیره میشود.
سپس همان Image در محیط Staging Deploy میشود و تستهای End-to-End و Security Validation روی آن انجام میگیرد. اگر تمام Quality Gateها موفق باشند، نسخه برای Production آماده خواهد بود.
در مرحله نهایی، سازمان میتواند بر اساس سیاست خود یک Approval دستی دریافت کند یا در صورت استفاده از Continuous Deployment، فرآیند را کاملاً خودکار ادامه دهد:
Code → Test → Build → Container Image → Security Scan → Staging → Validation → Approval → Production
این Pipeline باعث میشود Release به یک فرآیند استاندارد، قابل تکرار و قابل کنترل تبدیل شود.
جمعبندی
Continuous Delivery رویکردی برای آماده نگه داشتن نرمافزار جهت انتشار سریع و قابلاعتماد است. در این روش، Build، Testing، Security، Packaging و Deployment در قالب یک Pipeline یکپارچه میشوند و تغییرات پس از عبور از کنترلهای لازم به مرحله Release میرسند.
تفاوت اصلی Continuous Delivery با Continuous Deployment در این است که در Continuous Delivery انتشار Production میتواند همچنان نیازمند Approval باشد، در حالی که Continuous Deployment این مرحله را نیز خودکار میکند.
در نهایت، Continuous Delivery زمانی بیشترین ارزش را ایجاد میکند که در کنار Continuous Integration، Continuous Testing، DevOps و DevSecOps قرار بگیرد و فرآیند Software Delivery را سریع، تکرارپذیر، امن و قابلاعتماد کند.
Leave A Comment