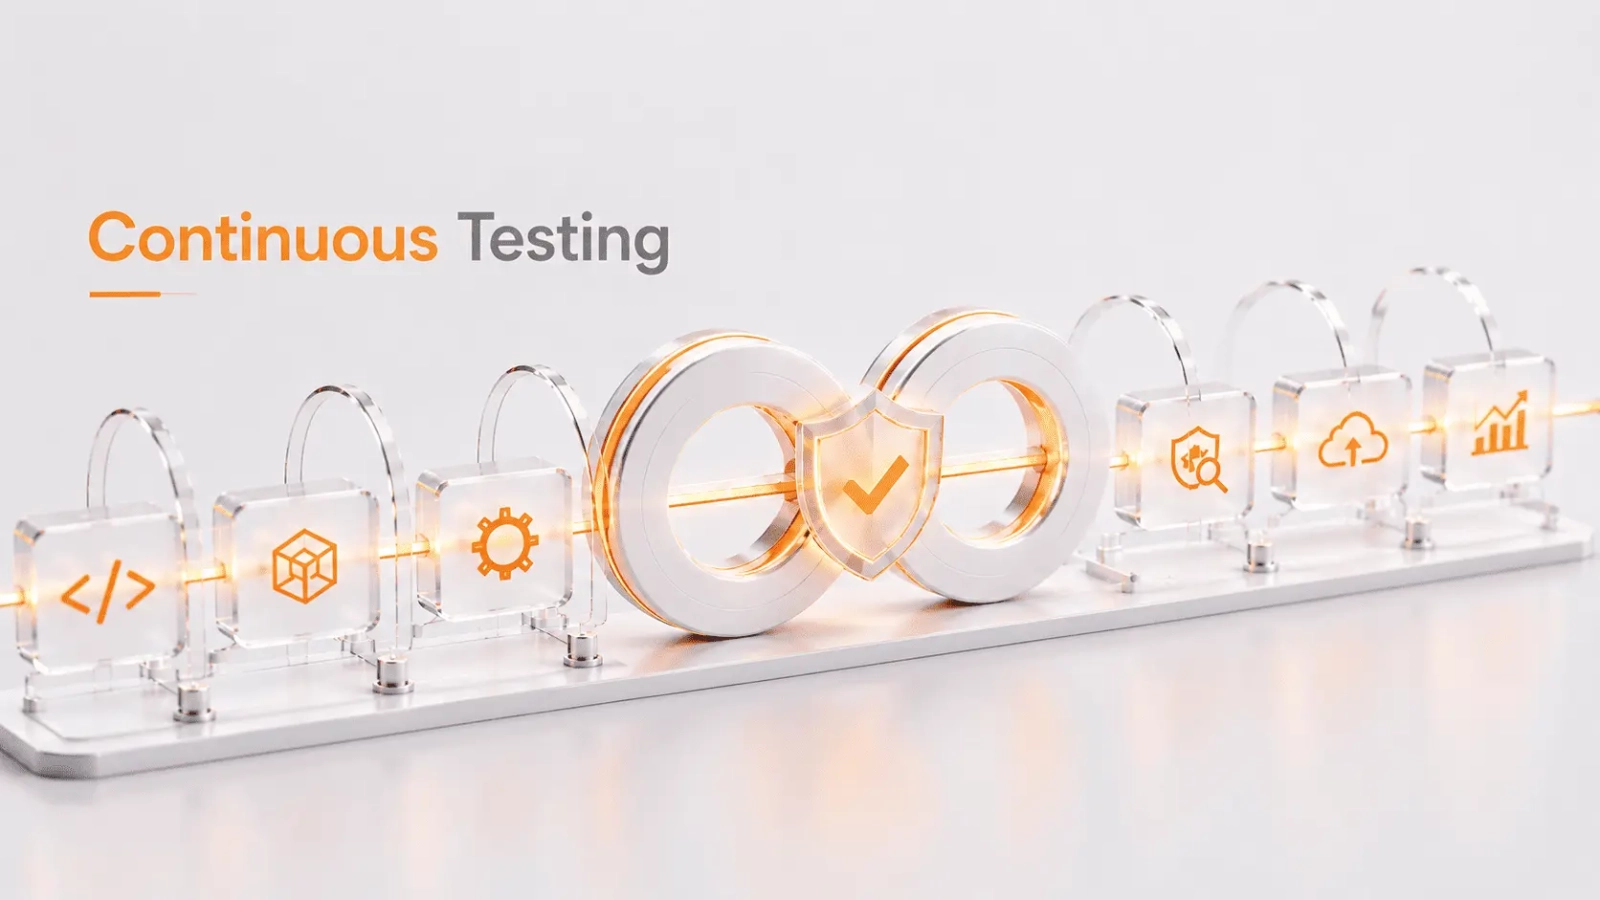
Continuous Testing یا تست مداوم رویکردی در فرآیند توسعه و تحویل نرمافزار است که در آن تستها بهصورت مستمر و خودکار در مراحل مختلف چرخه Software Delivery اجرا میشوند.
در روشهای سنتی، Testing معمولاً پس از پایان بخش عمدهای از Development انجام میشود. در چنین شرایطی ممکن است تیم توسعه چندین هفته یا حتی ماه روی یک قابلیت کار کند و مشکلات نرمافزاری در مراحل پایانی شناسایی شوند Continuous Testing این رویکرد را تغییر میدهد.
در این مدل، تست از همان مراحل ابتدایی توسعه آغاز شده و در مراحل مختلفی مانندCode، Build، Integration، Deployment و حتی Production ادامه پیدا میکند.
به بیان سادهContinuous Testing: یعنی نرمافزار را بهصورت مداوم و در طول چرخه توسعه آزمایش کنیم تا مشکلات هرچه سریعتر شناسایی و اصلاح شوند.
Continuous Testing چگونه کار میکند؟
Continuous Testing معمولاً در کنار CI/CD Pipeline پیادهسازی میشود. در یک محیط مدرن DevOps، زمانی که Developer تغییری را در Source Code ایجاد میکند، این تغییر وارد Pipeline میشود و مجموعهای از کنترلهای خودکار روی آن انجام میگیرد. این کنترلها میتوانند از تستهای ساده و سریع مانند Unit Testing شروع شوند و در مراحل بعدی به تستهای پیچیدهتر مانند Integration، End-to-End، Performance و Security Testing برسند.
نکته مهم در Continuous Testing این است که تمام تستها در یک مرحله اجرا نمیشوند. هر نوع تست باید در بخشی از Pipeline قرار بگیرد که بیشترین ارزش را برای تیم ایجاد میکند. برای مثال، Unit Testها معمولاً بسیار سریع هستند و میتوان آنها را بلافاصله بعد از Commit اجرا کرد. اگر این تستها با شکست مواجه شوند، نیازی نیست Pipeline برای تستهای سنگینتر ادامه پیدا کند. در مراحل بعدی، تستهایی که نیازمند محیط کاملتر هستند اجرا میشوند.
این فرآیند یک Feedback Loop ایجاد میکند. Developer تغییر را ایجاد میکند، Pipeline آن را بررسی میکند و نتیجه تقریباً بلافاصله در اختیار تیم قرار میگیرد. اگر تستی Fail شود، مشکل در همان مراحل ابتدایی اصلاح میشود و تغییر دوباره وارد Pipeline خواهد شد. بنابراین چرخهای مانند Change → Test → Feedback → Fix → Retest شکل میگیرد.
این Feedback سریع یکی از مهمترین دلایل استفاده از Continuous Testing است. فرض کنید یک Developer تغییری در منطق Authentication ایجاد کرده و این تغییر باعث شده یکی از قابلیتهای موجود دیگر بهدرستی کار نکند. اگر Regression Test مربوطه بلافاصله در Pipeline اجرا شود، مشکل قبل از Merge یا Deployment مشخص خواهد شد. اما اگر Testing به پایان Release موکول شود، ممکن است چندین تغییر دیگر نیز روی همان Code انجام شده باشد و پیدا کردن علت مشکل دشوارتر شود.
در Continuous Testing همچنین میتوان از Quality Gate استفاده کرد. Quality Gate مجموعهای از قوانین است که تعیین میکند یک تغییر برای رفتن به مرحله بعدی Pipeline شرایط لازم را دارد یا خیر. برای مثال، سازمان میتواند مشخص کند که در صورت شکست Unit Testها یا وجود یک Vulnerability بحرانی، Build اجازه Deployment به Production را نداشته باشد. به این ترتیب، کیفیت و امنیت به بخشی از فرآیند خودکار تحویل نرمافزار تبدیل میشوند.
تفاوت Continuous Testing با Traditional Testing
در Traditional Testing، تست معمولاً در یک مرحله مشخص و اغلب پس از Development انجام میشود. این موضوع میتواند باعث شود مشکلات زمانی شناسایی شوند که اصلاح آنها دشوارتر و پرهزینهتر شده است.
در Continuous Testing، Testing در سراسر چرخه توسعه توزیع میشود. Unit Testها میتوانند در ابتدای Pipeline اجرا شوند، Integration Testها بعد از Build انجام شوند و تستهای End-to-End و Performance در مراحل بعدی قرار بگیرند.
تفاوت مهم دیگر، میزان Automation است. Continuous Testing برای ارائه Feedback سریع به Automation وابستگی زیادی دارد و باعث میشود کیفیت نرمافزار مسئولیت مشترک Developer، QA و DevOps باشد، نه صرفاً یک مرحله جداگانه در پایان پروژه.
چرا Continuous Testing در DevOps مهم است؟
DevOps با هدف افزایش سرعت و قابلیت اطمینان Software Delivery شکل گرفته است، اما افزایش سرعت Release بدون کنترل کیفیت میتواند باعث افزایش Bug و Incident شود. Continuous Testing کمک میکند تغییرات جدید قبل از رسیدن به مراحل حساس، بهصورت خودکار بررسی شوند.
یکی از مهمترین مزایای آن کاهش زمان شناسایی و اصلاح Bug است. اگر یک مشکل بلافاصله پس از ایجاد تغییر شناسایی شود، معمولاً اصلاح آن سادهتر خواهد بود. همچنین اجرای مداوم Regression Testها میتواند از خراب شدن قابلیتهای قبلی در اثر تغییرات جدید جلوگیری کند.
به همین دلیل Continuous Testing یکی از اجزای مهم DevOps محسوب میشود؛ زیرا به تیم اجازه میدهد سرعت بالای توسعه و Deployment را با کنترل مناسب کیفیت ترکیب کند.
مراحل Continuous Testing در CI/CD Pipeline
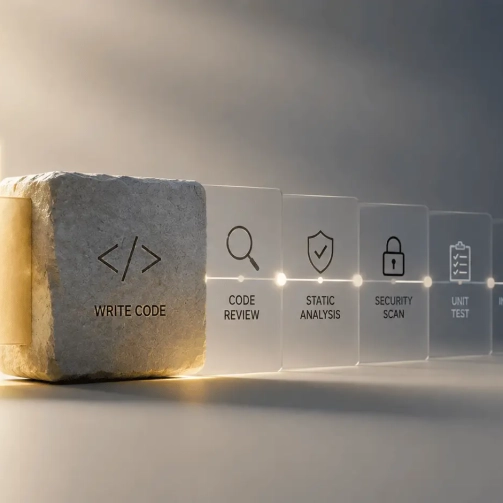
در Continuous Testing، تستها بر اساس نوع و هدفشان در مراحل مختلف CI/CD Pipeline قرار میگیرند. معمولاً Unit Testها در ابتدای Pipeline اجرا میشوند، سپس Build و Integration Test انجام میشود و در مراحل بعد تستهای Security و End-to-End قرار میگیرند.
پس از Deployment به Staging، میتوان تستهای کاملتر مانند E2E یا Performance Testing را اجرا کرد. در نهایت، پس از انتشار در Production نیز Health Check، Smoke Test و بررسی Metricهایی مانند Error Rate میتوانند وضعیت Application را بررسی کنند.
یک Pipeline ساده Continuous Testing میتواند به این شکل باشد:
Code → Unit Test → Build → Integration Test → Security Test → E2E → Deploy → Production Validation
در نتیجه، Continuous Testing یک مرحله مشخص نیست؛ بلکه فرآیندی پیوسته است که Testing را در سراسر چرخه Software Delivery قرار میدهد.
انواع تست در Continuous Testing
Continuous Testing شامل مجموعهای از تستهاست که هرکدام بخش متفاوتی از نرمافزار را بررسی میکنند. Unit Testing معمولاً در مراحل ابتدایی انجام میشود و عملکرد بخشهای کوچک Code را بررسی میکند. Integration Testing ارتباط میان اجزای مختلف Application را ارزیابی میکند و End-to-End Testing یک فرآیند کامل را از دید کاربر مورد بررسی قرار میدهد.
در کنار این تستها، Performance Testing برای بررسی سرعت و پایداری Application و Security Testing برای شناسایی مشکلات امنیتی استفاده میشود. انتخاب تستها باید بر اساس نوع Application، میزان ریسک و اهمیت هر بخش انجام شود و لازم نیست همه تستها در هر اجرای Pipeline انجام شوند.
Continuous Testing و Shift Left
Shift Left یکی از مفاهیم مهم در Continuous Testing است که هدف آن انتقال Testing به مراحل ابتداییتر چرخه توسعه است. به جای اینکه تیم منتظر پایان Development بماند، تستها از همان زمان نوشتن و تغییر Code وارد فرآیند میشوند.
برای مثال، اجرای Unit Test، Code Quality Check و Security Scan در زمان Commit یا Pull Request باعث میشود مشکلات زودتر شناسایی شوند. این رویکرد هزینه اصلاح Bug را کاهش میدهد و از انتقال مشکلات به مراحل بعدی جلوگیری میکند.
Shift Left به این معنی نیست که Testing فقط باید در ابتدای فرآیند انجام شود؛ بلکه هدف آن ایجاد Feedback زودتر در کنار ادامه Testing در مراحل بعدی است.
Continuous Testing و Shift Right
در حالی که Shift Left بر شناسایی مشکلات در مراحل ابتدایی تمرکز دارد، Shift Right Testing و Validation را به مراحل بعد از Deployment نزدیک میکند. در این رویکرد، رفتار واقعی Application پس از انتشار نیز بررسی میشود.
روشهایی مانند Monitoring، Canary Release، Feature Flag و Real User Monitoring میتوانند در این مرحله مورد استفاده قرار بگیرند. برای مثال یک قابلیت جدید ممکن است ابتدا فقط برای درصد محدودی از کاربران فعال شود و رفتار آن پیش از انتشار گسترده بررسی شود.
ترکیب Shift Left و Shift Right باعث میشود Testing فقط قبل از Release انجام نشود و کیفیت نرمافزار در کل چرخه عمر آن مورد توجه قرار گیرد.
ابزارهای Continuous Testing
برای پیادهسازی Continuous Testing معمولاً از مجموعهای از ابزارها استفاده میشود و انتخاب ابزار به زبان برنامهنویسی، نوع Application و معماری پروژه بستگی دارد. ابزارهای Unit و Integration Testing برای بررسی منطق و ارتباط اجزای Application استفاده میشوند، در حالی که ابزارهای E2E برای شبیهسازی رفتار واقعی کاربران کاربرد دارند.
در بخش Performance میتوان از ابزارهای Load و Stress Testing استفاده کرد و برای Security نیز ابزارهایی مانند SAST، DAST و SCA در Pipeline قرار میگیرند. این ابزارها معمولاً به CI/CD Platform متصل میشوند تا نتیجه تستها بهصورت خودکار در فرآیند Build و Deployment لحاظ شود.
بنابراین بهجای انتخاب یک ابزار واحد، بهتر است یک Test Toolchain متناسب با نیاز پروژه طراحی شود.
Continuous Testing در CI/CD
CI/CD محیط اصلی اجرای Continuous Testing است. هر زمان که Code تغییر میکند، Pipeline میتواند تستهای مناسب را اجرا کند و بر اساس نتیجه آنها تصمیم بگیرد که تغییر وارد مرحله بعد شود یا خیر.
برای مثال، یک Pull Request ممکن است ابتدا Unit Test و Code Analysis را پشت سر بگذارد، سپس Integration و Security Test اجرا شود و بعد از Deployment به Staging، تستهای End-to-End انجام شوند.
این Integration باعث میشود Testing بخشی از فرآیند واقعی Software Delivery باشد و Release بدون عبور از کنترلهای مشخص کیفیت انجام نشود.
Continuous Testing در DevSecOps
در DevSecOps، Security نیز مانند کیفیت نرمافزار باید در تمام چرخه توسعه مورد توجه قرار بگیرد. به همین دلیل Security Testing میتواند یکی از اجزای مهم Continuous Testing باشد.
برای مثال SAST میتواند Source Code را بررسی کند، SCA آسیبپذیریهای موجود در Dependencyها را شناسایی کند و DAST رفتار Application در حال اجرا را بررسی کند. همچنین Container Image و Infrastructure as Code نیز میتوانند پیش از Deployment اسکن شوند.
با این رویکرد، مشکلات امنیتی به جای اینکه در پایان پروژه شناسایی شوند، در همان Pipeline و نزدیک به زمان ایجاد تغییر کشف خواهند شد.
چالشهای پیادهسازی Continuous Testing
با وجود مزایای Continuous Testing، پیادهسازی آن همیشه ساده نیست. یکی از چالشهای اصلی طولانی شدن Pipeline است. اگر تعداد زیادی تست سنگین در هر Commit اجرا شود، زمان دریافت Feedback افزایش پیدا میکند و سرعت Development کاهش مییابد.
Flaky Test نیز مشکل مهم دیگری است. تستی که بدون تغییر در Code گاهی موفق و گاهی Fail میشود، اعتماد تیم به Pipeline را کاهش میدهد. علاوه بر این، نگهداری Testها، مدیریت Test Data و فراهم کردن محیط مناسب برای اجرای تستها نیز میتواند هزینهبر باشد.
به همین دلیل Continuous Testing نیازمند انتخاب هوشمندانه تستها و نگهداری مداوم Test Suite است؛ هدف، اجرای بیشترین تعداد تست نیست، بلکه ایجاد Feedback سریع و قابلاعتماد است.
بهترین روشهای پیادهسازی Continuous Testing
برای پیادهسازی موفق Continuous Testing بهتر است ابتدا تستهای سریع و ارزشمند در مراحل ابتدایی Pipeline قرار بگیرند و تستهای سنگینتر در مراحل بعدی اجرا شوند. این کار باعث میشود مشکلات ساده قبل از مصرف منابع زیاد شناسایی شوند.
همچنین باید Flaky Testها بهسرعت شناسایی و اصلاح شوند و تستهای غیرضروری از Pipeline اصلی خارج شوند. استفاده از Parallel Testing نیز میتواند زمان اجرای Test Suite را کاهش دهد.
در نهایت، سازمان باید برای Pipeline خود Quality Gateهای مشخصی تعریف کند تا معلوم باشد چه شرایطی برای Merge، Release و Deployment لازم است. این قوانین باید با میزان ریسک و اهمیت Application هماهنگ باشند.
یک نمونه Pipeline واقعی Continuous Testing
یک Pipeline واقعی میتواند از دریافت Code شروع شود و پس از چند مرحله تست و Validation به Production برسد:
Code → Unit Test → Build → Integration Test → Security Scan → E2E Test → Staging → Performance Test → Production → Monitoring
در این مدل، هر مرحله وظیفه مشخصی دارد و نتیجه آن میتواند روی ادامه Pipeline تأثیر بگذارد. برای مثال اگر Unit Test یا Security Scan با خطای مهم مواجه شود، Pipeline متوقف میشود و تغییر تا زمان اصلاح مشکل اجازه عبور نخواهد داشت.
پس از Production نیز Monitoring و Validation ادامه پیدا میکنند تا مشخص شود Application در محیط واقعی همان رفتاری را دارد که انتظار میرود.
معیارهای اندازهگیری Continuous Testing
برای بررسی موفقیت Continuous Testing نباید فقط به تعداد تستها یا درصد Test Coverage توجه کرد. معیارهایی مانند Test Execution Time، Pass/Fail Rate، Defect Detection Rate و Flaky Test Rate نیز اهمیت زیادی دارند.
برای مثال اگر Coverage بالا باشد اما تستها نتوانند Bugهای مهم را شناسایی کنند، نمیتوان نتیجه گرفت که فرآیند Testing موفق است. از طرف دیگر، اگر تستها بیش از حد طولانی باشند، ممکن است Feedback Loop را کند کنند.
بنابراین هدف اصلی باید ایجاد تعادل میان Coverage، سرعت، قابلیت اطمینان و توانایی شناسایی مشکلات واقعی باشد.
جمعبندی
Continuous Testing رویکردی است که Testing را از یک مرحله جداگانه به بخشی مداوم از Software Delivery تبدیل میکند. در این مدل، تستها از مراحل ابتدایی Development شروع میشوند و تا CI/CD، Deployment و Production Validation ادامه پیدا میکنند.
ترکیب Continuous Testing با DevOps، CI/CD، Shift Left، Shift Right و DevSecOps به تیمها کمک میکند مشکلات را سریعتر شناسایی کنند، ریسک Release را کاهش دهند و با اطمینان بیشتری نرمافزار را منتشر کنند.
در نهایت، موفقیت Continuous Testing به تعداد زیاد تستها وابسته نیست؛ بلکه به ایجاد یک فرآیند سریع، خودکار، قابلاعتماد و متناسب با ریسک نرمافزار بستگی دارد.
Leave A Comment