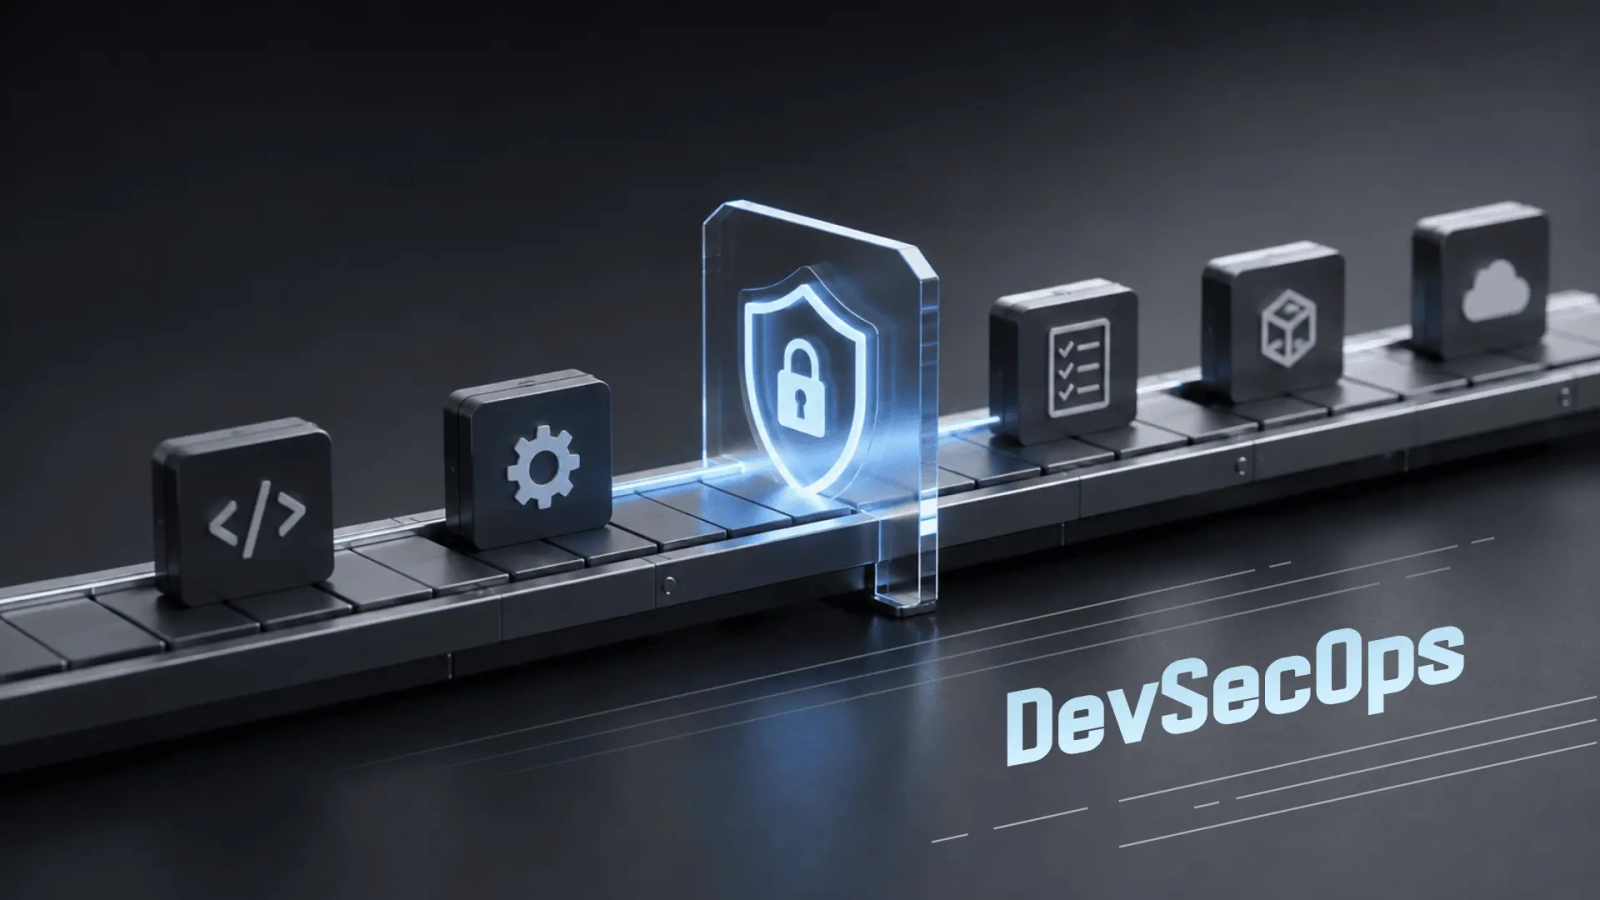
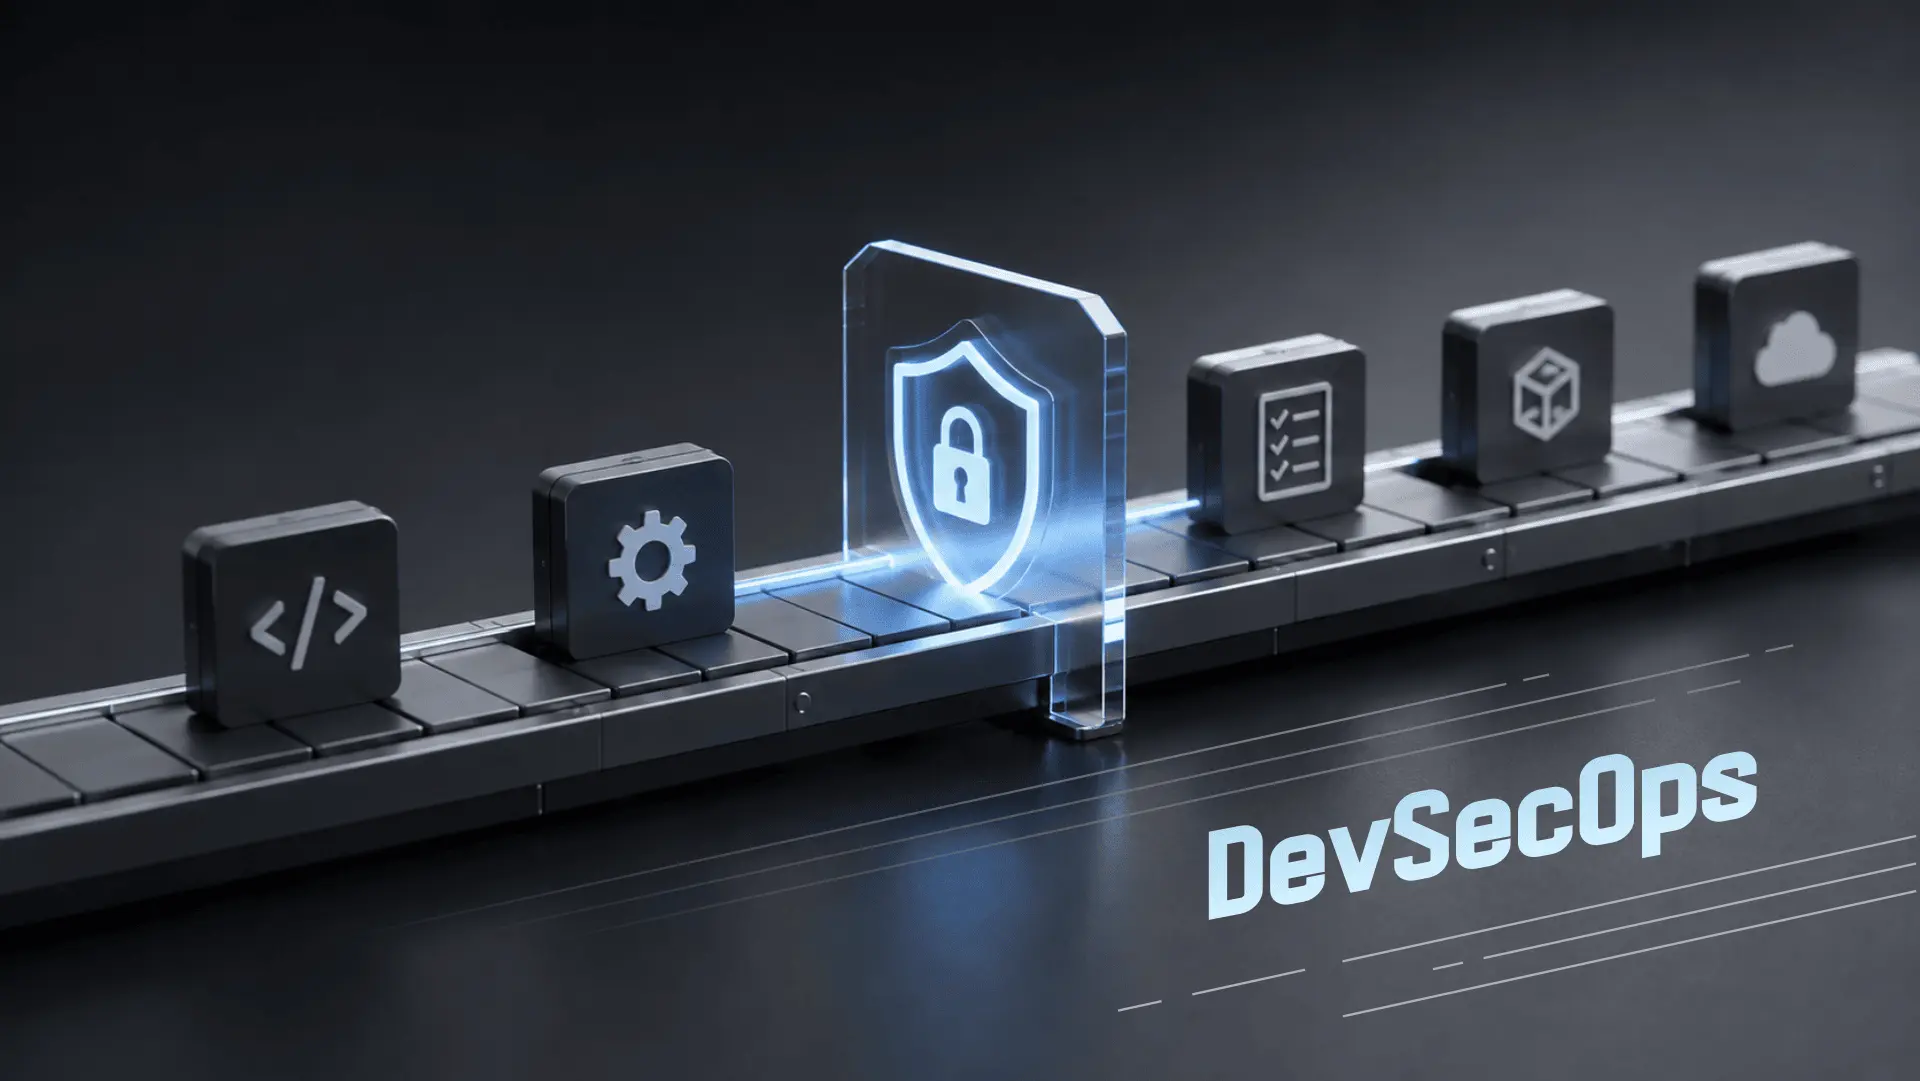
DevSecOps ترکیبی از سه واژهی Development، Security و Operations است و رویکردی برای ادغام امنیت در تمام مراحل چرخهی توسعه و تحویل نرمافزار محسوب میشود. در این رویکرد، امنیت دیگر مرحلهای جداگانه و پایانی در فرآیند توسعه نیست؛ بلکه از همان ابتدای طراحی و توسعهی نرمافزار در کنار تیمهای توسعه و عملیات قرار میگیرد.
در مدلهای سنتی توسعه نرمافزار، معمولاً تیم توسعه ابتدا قابلیتهای موردنیاز را پیادهسازی میکند، سپس نرمافزار برای بررسیهای امنیتی به تیم امنیت تحویل داده میشود و در نهایت تیم عملیات مسئول استقرار و اجرای آن خواهد بود. این جداسازی میتواند باعث شود آسیبپذیریها بسیار دیر شناسایی شوند؛ زمانی که اصلاح آنها هزینه، زمان و پیچیدگی بیشتری دارد.
DevSecOps تلاش میکند این مشکل را با مفهوم Security as Code و خودکارسازی کنترلهای امنیتی برطرف کند. در نتیجه، تستهای امنیتی میتوانند مستقیماً در فرآیندهای توسعه، کنترل نسخه و CI/CD اجرا شوند و بسیاری از مشکلات پیش از رسیدن نرمافزار به محیط Production شناسایی شوند.
هدف DevSecOps صرفاً افزایش تعداد تستهای امنیتی نیست. هدف اصلی این است که امنیت به یک مسئولیت مشترک میان Developerها، تیمهای Security و تیمهای Operations تبدیل شود.
به بیان ساده:
در DevOps، هدف اصلی سرعت و پایداری در تحویل نرمافزار است؛ در DevSecOps، امنیت نیز از ابتدا بخشی از همین فرآیند محسوب میشود.
DevSecOps چه مشکلی را حل میکند؟
یکی از مشکلات مهم در توسعه سنتی این است که امنیت ممکن است در انتهای چرخه توسعه بررسی شود. فرض کنید یک آسیبپذیری امنیتی در کدی پیدا شود که چند ماه قبل نوشته شده است. در این شرایط، توسعهدهنده باید دوباره به کد قدیمی برگردد، معماری یا منطق آن را بررسی کند و تغییرات لازم را انجام دهد.
اما اگر همان آسیبپذیری در زمان Commit یا Pull Request شناسایی شود، اصلاح آن معمولاً سادهتر و کمهزینهتر خواهد بود.
به همین دلیل یکی از مفاهیم مهم در DevSecOps، Shift Left Security است؛ یعنی انتقال فعالیتهای امنیتی به مراحل ابتداییتر چرخه توسعه.
تفاوت DevOps و DevSecOps
برای درک بهتر DevSecOps ابتدا باید بدانیم DevOps چه هدفی دارد.
DevOps مجموعهای از فرهنگها، روشها و ابزارهایی است که با هدف نزدیکتر کردن تیمهای Development و Operations شکل گرفته است. یکی از اهداف اصلی آن، افزایش سرعت و قابلیت اطمینان در توسعه، تست و استقرار نرمافزار است.
در یک فرآیند DevOps، ابزارهایی مانند Version Control، CI/CD، Automated Testing، Infrastructure as Code و Monitoring به تیمها کمک میکنند تا تغییرات نرمافزاری را سریعتر و قابلاعتمادتر منتشر کنند.
DevSecOps همین رویکرد را گسترش میدهد و Security را به یک بخش جداییناپذیر از فرآیند DevOps تبدیل میکند.
تفاوت اصلی در چیست؟
در DevOps سنتی ممکن است امنیت هنوز تا حد زیادی به یک مرحله یا تیم جداگانه وابسته باشد. اما در DevSecOps، کنترلهای امنیتی در همان Pipeline و فرآیند توسعه قرار میگیرند.
برای مثال، در یک Pipeline معمولی ممکن است فرآیند به شکل زیر باشد:
Code → Build → Test → Deploy
در یک Pipeline مبتنی بر DevSecOps، کنترلهای امنیتی نیز در مراحل مختلف وارد میشوند:
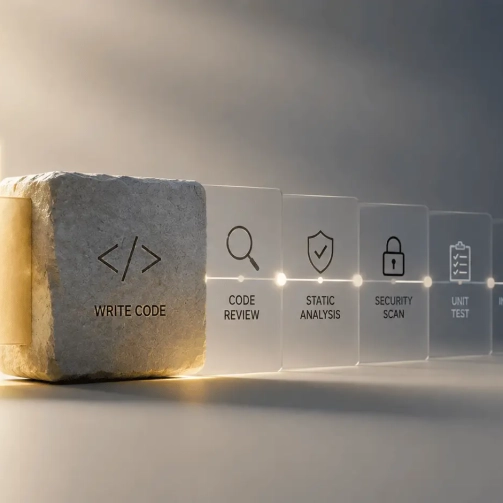
Code → Security Scan → Build → SAST/SCA → Test → Container Scan → Deploy → Runtime Security
این موضوع به این معنا نیست که تیم امنیت دیگر وجود ندارد. برعکس، نقش تیم امنیت مهمتر میشود؛ اما بهجای اینکه فقط در پایان پروژه وارد فرآیند شود، در طراحی سیاستها، انتخاب ابزارها، تعریف کنترلها و خودکارسازی امنیت با تیمهای دیگر همکاری میکند.
یک مقایسه ساده
DevOps | DevSecOps |
تمرکز بر Development و Operations | تمرکز بر Development، Security و Operations |
امنیت ممکن است جدا از Pipeline باشد | امنیت در Pipeline ادغام میشود |
برخی تستهای امنیتی در مراحل پایانی انجام میشوند | تستهای امنیتی از مراحل ابتدایی آغاز میشوند |
مسئولیت امنیت بیشتر بر عهده تیم Security است | امنیت مسئولیت مشترک تیمهاست |
هدف: سرعت و پایداری تحویل | هدف: سرعت، پایداری و امنیت تحویل |
بنابراین میتوان گفت DevSecOps جایگزین DevOps نیست، بلکه تکامل آن با تمرکز بیشتر بر امنیت است.
چرا امنیت باید وارد چرخه توسعه شود؟
با افزایش استفاده از Cloud، Microservices، Containerها و معماریهای توزیعشده، سطح حملهی نرمافزارها نیز گستردهتر شده است. امروزه یک Application فقط از کد نوشتهشده توسط Developerها تشکیل نمیشود؛ بلکه ممکن است شامل Libraryهای Third-Party، Container Imageها، سرویسهای Cloud، APIها، Infrastructure as Code و Secrets مختلف باشد.
هرکدام از این اجزا میتوانند یک نقطه ضعف امنیتی ایجاد کنند.
اگر امنیت فقط در پایان فرآیند توسعه بررسی شود، احتمال دارد بسیاری از این مشکلات زمانی کشف شوند که نرمافزار تقریباً آماده انتشار است. این مسئله میتواند باعث تأخیر در Release و افزایش هزینه اصلاح شود.
کاهش هزینه اصلاح آسیبپذیری
هرچه یک آسیبپذیری دیرتر شناسایی شود، معمولاً اصلاح آن دشوارتر خواهد بود. اگر مشکل هنگام نوشتن کد یا در Pull Request شناسایی شود، Developer میتواند همان لحظه آن را اصلاح کند.
اما اگر همان مشکل پس از Deployment در Production کشف شود، ممکن است نیاز به تغییر کد، Build مجدد، تست، Deployment مجدد و حتی Incident Response وجود داشته باشد.
به همین دلیل DevSecOps تلاش میکند امنیت را به سمت مراحل ابتدایی توسعه منتقل کند.
امنیت بهعنوان یک فرآیند مداوم
امنیت نرمافزار یک فعالیت یکباره نیست. حتی اگر Application امروز کاملاً امن باشد، تغییرات جدید در کد، Dependencyها، Infrastructure یا Configuration میتوانند آسیبپذیریهای جدیدی ایجاد کنند.
DevSecOps با خودکارسازی کنترلهای امنیتی کمک میکند این بررسیها بهصورت مداوم انجام شوند.
برای مثال، هر بار که Developer کدی را Push میکند، Pipeline میتواند بهصورت خودکار:
- کد را برای آسیبپذیریهای شناختهشده بررسی کند.
- Dependencyها را اسکن کند.
- Secretهای قرارگرفته در Repository را شناسایی کند.
- Container Image را بررسی کند.
- قوانین امنیتی تعریفشده را روی Infrastructure as Code اجرا کند.
در نتیجه، امنیت از یک Gate در انتهای مسیر به یک فرآیند مستمر در طول مسیر توسعه تبدیل میشود.
مراحل DevSecOps در چرخه CI/CD
یکی از مهمترین بخشهای DevSecOps، ادغام کنترلهای امنیتی در CI/CD Pipeline است.
CI/CD به تیمها اجازه میدهد فرآیندهایی مانند Build، Test و Deployment را تا حد زیادی خودکار کنند. DevSecOps نیز کنترلهای امنیتی را به همین فرآیند اضافه میکند.
یک Pipeline ساده DevSecOps میتواند شامل مراحل زیر باشد:
Plan → Code → Scan → Build → Test → Security Testing → Deploy → Monitor
مرحله اول: Plan
امنیت بهتر است حتی قبل از نوشتهشدن کد وارد پروژه شود. در این مرحله میتوان Threat Modeling انجام داد، الزامات امنیتی را مشخص کرد و ریسکهای معماری را شناسایی کرد.
برای مثال، اگر یک Application قرار است اطلاعات حساس کاربران را پردازش کند، باید از همان مرحله طراحی مشخص شود:
- دادهها چگونه ذخیره میشوند؟
- چه کسانی به آنها دسترسی دارند؟
- Authentication و Authorization چگونه پیادهسازی میشوند؟
- چه دادههایی باید Encrypt شوند؟
مرحله دوم: Code
در زمان توسعه، Developerها باید اصول Secure Coding را رعایت کنند. ابزارهای امنیتی میتوانند حتی قبل از Commit یا هنگام ایجاد Pull Request، کد را بررسی کنند.
در این مرحله ابزارهای SAST میتوانند الگوهای ناامن در Source Code را شناسایی کنند.
همچنین میتوان Repository را برای پیدا کردن مواردی مانند Password، API Key و سایر Secretها بررسی کرد.
مرحله سوم: Dependency و SCA
بسیاری از Applicationهای امروزی به Packageها و Libraryهای Third-Party وابسته هستند. بنابراین حتی اگر کد اصلی Application امن باشد، یک Dependency آسیبپذیر میتواند کل Application را در معرض خطر قرار دهد.
اینجا ابزارهای Software Composition Analysis یا SCA وارد عمل میشوند.
SCA میتواند Dependencyهای پروژه را شناسایی و آنها را با Vulnerabilityهای شناختهشده مقایسه کند.
مرحله چهارم: Build
در این مرحله Application Build میشود. اگر پروژه از Container استفاده کند، معمولاً Container Image نیز ساخته خواهد شد.
در یک فرآیند DevSecOps میتوان قبل از انتشار Image، آن را از نظر آسیبپذیریهای موجود در Packageها، Libraryها و Base Image بررسی کرد.
مرحله پنجم: Security Testing
در این مرحله میتوان انواع مختلف تستهای امنیتی را اجرا کرد.
برای مثال:
SAST: بررسی Source Code بدون اجرای Application
DAST: بررسی Application در حال اجرا
SCA: بررسی Dependencyها و Packageهای Third-Party
Secret Scanning: شناسایی Secretهای افشاشده
Container Scanning: بررسی Container Imageها
IaC Scanning: بررسی Configurationهای Infrastructure as Code
هدف این مرحله این است که تا حد امکان آسیبپذیریها پیش از Production شناسایی شوند.
مرحله ششم: Deploy
پس از عبور از کنترلهای تعریفشده، Application میتواند به محیط موردنظر Deploy شود.
در این مرحله نیز میتوان Policyهایی تعریف کرد که در صورت وجود یک آسیبپذیری بحرانی یا نقض یک قانون امنیتی، Deployment متوقف شود.
برای مثال، سازمان میتواند تصمیم بگیرد که:
اگر Container Image دارای یک آسیبپذیری Critical باشد، Pipeline اجازه Deployment به Production را ندهد.
این نوع Policyها باعث میشوند امنیت به بخشی قابلاندازهگیری و خودکار از فرآیند Release تبدیل شود.
مرحله هفتم: Monitor
امنیت با Deployment تمام نمیشود.
پس از انتشار Application باید رفتار سیستم، Logها، Network Traffic، رخدادهای امنیتی و سایر شاخصهای مرتبط با امنیت تحت نظارت باشند.
در صورت مشاهده رفتار مشکوک، تیمها باید بتوانند سریعاً آن را شناسایی، بررسی و در صورت نیاز Incident Response را آغاز کنند.
بنابراین یک چرخه کامل DevSecOps را میتوان به شکل زیر خلاصه کرد:
Plan → Code → Scan → Build → Test → Secure → Deploy → Monitor → Feedback
در این مدل، خروجی مرحله Monitoring دوباره به چرخه توسعه بازمیگردد و باعث بهبود مستمر امنیت Application میشود.
مهمترین ابزارهای DevSecOps
یکی از ویژگیهای اصلی DevSecOps، استفاده از ابزارهایی است که بتوانند کنترلهای امنیتی را تا حد امکان خودکار کنند. انتخاب ابزار مناسب به زبان برنامهنویسی، معماری Application، نوع Infrastructure و نیازهای سازمان بستگی دارد.
نکته مهم این است که DevSecOps به یک ابزار خاص وابسته نیست؛ بلکه مجموعهای از ابزارها در مراحل مختلف چرخه توسعه با یکدیگر همکاری میکنند.
ابزارهای SAST
Static Application Security Testing یا SAST برای بررسی Source Code و پیدا کردن الگوهای ناامن استفاده میشود.
این ابزارها معمولاً بدون اجرای Application، کد را تحلیل میکنند و میتوانند مواردی مانند:
- SQL Injection
- ضعفهای Authentication
- استفاده ناامن از APIها
- Hardcoded Credentials
- برخی خطاهای مربوط به Input Validation
را شناسایی کنند.
SAST معمولاً در مراحل ابتدایی Pipeline اجرا میشود؛ بنابراین Developer میتواند قبل از رسیدن کد به محیط Production از مشکلات امنیتی آن مطلع شود.
ابزارهای DAST
در مقابل SAST، ابزارهای Dynamic Application Security Testing یا DAST Application را در حالت اجرا بررسی میکنند.
در این روش، ابزار امنیتی با Application مانند یک کاربر یا مهاجم تعامل میکند و رفتار آن را در برابر درخواستهای مختلف بررسی میکند.
DAST برای شناسایی برخی مشکلاتی که فقط در زمان اجرای Application قابل مشاهده هستند، بسیار مفید است.
ابزارهای SCA
Software Composition Analysis یا SCA برای بررسی Dependencyهای پروژه استفاده میشود.
فرض کنید یک Application از دهها یا حتی صدها Package و Library استفاده میکند. اگر یکی از این Dependencyها دارای یک Vulnerability شناختهشده باشد، SCA میتواند آن را شناسایی و در مورد نسخه آسیبپذیر هشدار دهد.
این ابزارها در محیطهایی که استفاده گستردهای از Package Managerها و Open Source Software دارند، اهمیت زیادی پیدا میکنند.
ابزارهای Secret Scanning
قرار گرفتن یک Password، API Key یا Access Token در Git Repository میتواند یک مشکل امنیتی جدی ایجاد کند.
ابزارهای Secret Scanning Repository و Commitها را بررسی میکنند تا موارد حساس بهصورت ناخواسته وارد Source Code نشده باشند.
این بررسی بهتر است هم در زمان توسعه و هم در CI/CD Pipeline انجام شود.
ابزارهای Container Security
در معماریهای مبتنی بر Container، امنیت فقط به Source Code محدود نمیشود.
یک Container Image میتواند شامل Base Image، Operating System Packages، Libraryها و Dependencyهای مختلف باشد. اگر یکی از این اجزا آسیبپذیر باشد، Container نیز ممکن است در معرض خطر قرار گیرد.
ابزارهای Container Security میتوانند Imageها را قبل از Deployment اسکن کنند و Vulnerabilityهای شناختهشده را گزارش دهند.
ابزارهای IaC Security
امروزه Infrastructure نیز مانند Application با استفاده از Code مدیریت میشود. ابزارهایی مانند Terraform، Kubernetes Manifests و سایر روشهای Infrastructure as Code امکان تعریف زیرساخت را به شکل قابلنسخهگذاری فراهم میکنند.
اما Infrastructure as Code نیز میتواند دارای Configurationهای ناامن باشد.
ابزارهای IaC Security میتوانند مواردی مانند:
- دسترسیهای بیش از حد
- Resourceهای عمومی ناخواسته
- Configurationهای ناامن
- Encryption غیرفعال
- Policyهای اشتباه
را شناسایی کنند.
بنابراین یک اکوسیستم DevSecOps مناسب معمولاً از چندین دسته ابزار تشکیل میشود که هرکدام بخش خاصی از زنجیره امنیت را پوشش میدهند.
SAST، DAST، SCA و Container Security
چهار مفهوم SAST، DAST، SCA و Container Security از رایجترین اجزای یک فرآیند DevSecOps هستند. هرکدام از این روشها سطح متفاوتی از Application را بررسی میکنند و استفاده ترکیبی از آنها میتواند پوشش امنیتی بهتری ایجاد کند.
SAST؛ بررسی امنیت Source Code
در SAST، کد Application بدون اجرای آن مورد بررسی قرار میگیرد.
برای مثال، فرض کنید Developer کدی نوشته که ورودی مستقیم کاربر را بدون Validation مناسب وارد یک Query میکند. ابزار SAST میتواند این الگو را شناسایی کرده و قبل از Deployment هشدار دهد.
مزیت مهم SAST این است که آسیبپذیریها را بسیار زود پیدا میکند.
اما SAST محدودیتهایی نیز دارد. همه Vulnerabilityها را نمیتوان صرفاً با تحلیل Source Code شناسایی کرد؛ به همین دلیل نباید SAST را جایگزین سایر روشهای تست امنیتی دانست.
DAST؛ بررسی Application در حال اجرا
در DAST، Application اجرا میشود و ابزار امنیتی با ارسال Requestهای مختلف رفتار آن را بررسی میکند.
به همین دلیل DAST میتواند برخی مشکلاتی را شناسایی کند که در Source Code بهتنهایی قابل تشخیص نیستند.
برای مثال، Configuration اشتباه یک Web Server یا رفتار ناامن یک Endpoint ممکن است هنگام اجرای Application مشخص شود.
بهطور خلاصه:
SAST → بررسی کد
DAST → بررسی Application در حال اجرا
SCA؛ بررسی Dependencyها
SCA بیشتر روی Software Supply Chain تمرکز دارد.
امروزه Applicationها بهشدت به Open Source Software وابستهاند. بنابراین مدیریت امنیت Dependencyها بخش مهمی از DevSecOps است.
SCA میتواند مشخص کند Application از چه Packageهایی استفاده میکند، نسخه آنها چیست و آیا Vulnerability شناختهشدهای برای آن نسخه وجود دارد یا خیر.
البته وجود یک Vulnerability در Dependency الزاماً به این معنی نیست که Application در تمام شرایط قابل سوءاستفاده است. بنابراین نتایج SCA باید با توجه به Context و میزان ریسک بررسی شوند.
Container Security
در محیطهای Containerized، باید خود Image نیز بررسی شود.
برای مثال ممکن است یک Application کاملاً امن باشد، اما Base Image مورد استفاده آن دارای یک آسیبپذیری مهم باشد.
اسکن Container میتواند مواردی مانند Vulnerabilityهای موجود در OS Packageها، Dependencyها و سایر اجزای Image را شناسایی کند.
چرا باید از هر چهار روش استفاده کرد؟
هیچکدام از این روشها بهتنهایی تمام مشکلات امنیتی را پیدا نمیکنند.
یک Pipeline کاملتر میتواند به شکل زیر عمل کند:
Developer Code → SAST → SCA → Build → Container Scan → Deploy → DAST
در این مدل، هر ابزار یک لایه متفاوت از امنیت را بررسی میکند.
در نتیجه DevSecOps را میتوان مشابه یک Defense in Depth در نظر گرفت؛ یعنی بهجای اعتماد به یک کنترل امنیتی، چندین لایه کنترل در نقاط مختلف چرخه توسعه قرار میگیرند.
Infrastructure as Code و امنیت
یکی از تغییرات مهم در دنیای DevOps، تبدیل Infrastructure به Code است.
در روش سنتی، ممکن است یک Administrator بهصورت دستی Server ایجاد کند، Firewall را تنظیم کند، Permissionها را تغییر دهد و سرویسها را پیکربندی کند.
اما در Infrastructure as Code یا IaC، این Configurationها در قالب فایلهای قابلنسخهگذاری تعریف میشوند.
این روش مزایای زیادی دارد؛ از جمله:
- امکان Version Control
- قابلیت Automation
- قابلیت Reproducibility
- کاهش خطاهای انسانی
- امکان Review تغییرات
- امکان اجرای خودکار Infrastructure
اما IaC یک چالش امنیتی نیز ایجاد میکند: اگر Code ناامن باشد، Infrastructure نیز میتواند ناامن ایجاد شود.
یک مثال ساده
فرض کنید یک Developer در Configuration مربوط به Cloud، یک Storage Bucket را بهگونهای تنظیم کند که از اینترنت عمومی قابل دسترسی باشد.
اگر این Configuration بدون بررسی وارد Production شود، ممکن است اطلاعات حساس در معرض دسترسی عمومی قرار بگیرد.
در DevSecOps میتوان این مشکل را قبل از Deployment شناسایی کرد.
ابزارهای IaC Security میتوانند فایلهای Terraform، Kubernetes Manifest و سایر Configurationها را بررسی کرده و Policyهای امنیتی را روی آنها اعمال کنند.
Policy as Code
یکی از مفاهیم مهم در این حوزه Policy as Code است.
در این روش، قوانین امنیتی نیز مانند Code تعریف و Version Control میشوند.
برای مثال سازمان میتواند Policyهایی داشته باشد که بر اساس آن:
- Database نباید Public باشد.
- Storage باید Encryption داشته باشد.
- Container نباید با Root اجرا شود.
- Cloud Resource نباید بیش از حد مجاز Permission داشته باشد.
- Secret نباید مستقیماً داخل Configuration قرار گیرد.
Pipeline میتواند این Policyها را بهصورت خودکار بررسی کند و در صورت نقض قوانین، Build یا Deployment را متوقف کند.
به این ترتیب، امنیت Infrastructure از یک فرآیند دستی به یک فرآیند قابلتکرار، خودکار و قابلاندازهگیری تبدیل میشود.
مدیریت Secrets و Credentials در DevSecOps
یکی از سادهترین و در عین حال خطرناکترین اشتباهات امنیتی، قرار دادن اطلاعات حساس در Source Code است.
منظور از Secrets اطلاعاتی مانند:
- Password
- API Key
- Access Token
- Private Key
- Database Credentials
- Cloud Credentials
است.
قرار دادن این اطلاعات در Repository میتواند خطرناک باشد؛ زیرا حتی اگر Secret بعداً از فایل حذف شود، ممکن است در History سیستم کنترل نسخه باقی مانده باشد.
چرا Hardcoded Secret خطرناک است؟
فرض کنید Developer برای اتصال Application به یک Database، Username و Password را مستقیماً داخل Configuration قرار دهد و سپس آن فایل را Commit کند.
اگر Repository عمومی باشد، احتمال افشای Credential بسیار بالا خواهد بود. حتی در Repository خصوصی نیز افراد یا سرویسهای بیشتری نسبت به نیاز واقعی ممکن است به آن Secret دسترسی پیدا کنند.
به همین دلیل یکی از اصول مهم DevSecOps این است:
Secrets نباید بخشی از Source Code باشند.
Secret Management
بهجای قرار دادن Credentials در Code، باید از سیستمهای تخصصی مدیریت Secret استفاده کرد.
در این معماری، Application در زمان اجرا Secret موردنیاز خود را از یک Secret Store دریافت میکند.
این رویکرد چند مزیت دارد:
- Secret داخل Repository قرار نمیگیرد.
- دسترسی به Secret قابلکنترل است.
- امکان Rotation سادهتر میشود.
- میتوان دسترسیها را Audit کرد.
- در صورت افشای یک Credential، امکان Revoke یا تغییر آن وجود دارد.
Secret Scanning در CI/CD
حتی با وجود Secret Management، بهتر است Pipeline نیز Repository را برای پیدا کردن Secretهای احتمالی اسکن کند.
برای مثال، اگر Developer بهاشتباه یک API Key را Commit کند، Pipeline میتواند آن را شناسایی کرده و قبل از Merge شدن تغییرات، فرآیند را متوقف کند.
این موضوع نشان میدهد که مدیریت Secrets فقط یک ابزار یا یک مرحله نیست؛ بلکه باید در کل چرخه توسعه مورد توجه قرار گیرد.
اصل Least Privilege
یکی دیگر از اصول مهم، Least Privilege است.
هر Developer، Service Account یا Application باید فقط به منابعی دسترسی داشته باشد که واقعاً برای انجام وظیفه خود نیاز دارد.
برای مثال، اگر یک Application فقط باید اطلاعات یک Database مشخص را بخواند، نباید Credential آن امکان حذف یا تغییر تمام Databaseهای سازمان را داشته باشد.
ترکیب Secret Management، Secret Scanning و Least Privilege میتواند بخش مهمی از ریسکهای مرتبط با Credentialها را کاهش دهد.
در نهایت، امنیت Secrets باید از همان زمان توسعه آغاز شود و تا CI/CD ، Cloud و محیط Production ادامه پیدا کند.
DevSecOps در Kubernetes و Cloud
با گسترش معماریهای Cloud-Native، استفاده از Kubernetes، Containerها و سرویسهای Cloud به بخش مهمی از زیرساخت بسیاری از سازمانها تبدیل شده است. در چنین محیطهایی، امنیت دیگر فقط به Application محدود نیست و باید Infrastructure، Container، Network، Identity و Configuration را نیز پوشش دهد.
Kubernetes امکانات قدرتمندی برای مدیریت Containerها فراهم میکند، اما Configuration نادرست آن میتواند ریسکهای امنیتی ایجاد کند.
برای مثال، اجرای Container با دسترسیهای بیش از حد، استفاده از Privileged Container، قرار دادن Secretها در Manifestها یا باز گذاشتن غیرضروری Network Access میتواند سطح حمله را افزایش دهد.
امنیت Container
اولین لایه امنیتی در محیط Kubernetes، خود Container Image است.
بهتر است Imageها از Base Imageهای معتبر ساخته شوند و تا حد امکان حجم و تعداد Packageهای غیرضروری در آنها کاهش پیدا کند. هر Package اضافه میتواند سطح حمله بیشتری ایجاد کند.
همچنین Image باید قبل از Deployment اسکن شود تا آسیبپذیریهای شناختهشده آن مشخص شوند.
Kubernetes Configuration
امنیت Kubernetes تا حد زیادی به Configuration وابسته است.
برخی موارد مهم عبارتاند از:
- اجرای Container بدون دسترسی Root در صورت امکان
- محدود کردن Linux Capabilities
- استفاده صحیح از Security Context
- تعریف دقیق Resourceها
- محدود کردن Network Access
- استفاده از RBAC
- مدیریت صحیح Secretها
- جلوگیری از دسترسی عمومی غیرضروری
- RBAC و Least Privilege
Role-Based Access Control یا RBAC یکی از اجزای مهم امنیت Kubernetes است.
با RBAC میتوان مشخص کرد هر User یا Service Account چه عملیاتی را روی چه Resourceهایی انجام دهد.
برای مثال، یک Application که فقط باید Podهای مشخصی را مشاهده کند، نباید بهصورت پیشفرض امکان حذف یا تغییر تمام Resourceهای Cluster را داشته باشد.
این موضوع با اصل Least Privilege کاملاً هماهنگ است.
امنیت Cloud
در محیط Cloud نیز Identity و Access Management اهمیت بسیار زیادی دارد.
یک اشتباه ساده در Permission میتواند باعث شود Resourceهای حساس در دسترس کاربران یا سرویسهایی قرار بگیرند که نباید به آنها دسترسی داشته باشند.
به همین دلیل در DevSecOps باید Cloud Configuration نیز مانند Source Code بهصورت مداوم بررسی شود.
بهطور کلی، امنیت Cloud-Native را میتوان در چند لایه بررسی کرد:
Application → Container → Kubernetes → Cloud Infrastructure → Identity
ضعف در هرکدام از این لایهها میتواند امنیت کل سیستم را تحت تأثیر قرار دهد.
چالشهای پیادهسازی DevSecOps
اگرچه DevSecOps مزایای زیادی دارد، پیادهسازی آن همیشه ساده نیست. سازمانها معمولاً هنگام حرکت از DevOps به DevSecOps با چالشهای فنی، فرهنگی و مدیریتی مختلفی مواجه میشوند.
فرهنگ سازمانی
یکی از بزرگترین چالشها، تغییر نگرش تیمها نسبت به امنیت است
اگر Developerها تصور کنند امنیت فقط وظیفه تیم Security است، DevSecOps بهدرستی اجرا نخواهد شد.
در DevSecOps باید این دیدگاه شکل بگیرد که:
Security is everyone’s responsibility.
یعنی امنیت مسئولیت مشترک تیمهای Development، Security و Operations است.
افزایش پیچیدگی Pipeline
اضافه کردن ابزارهای امنیتی متعدد میتواند CI/CD Pipeline را پیچیده و زمان اجرای آن را طولانی کند.
اگر برای هر Commit تعداد زیادی Scan سنگین اجرا شود، Developer ممکن است مجبور شود مدت زیادی منتظر نتیجه Pipeline بماند.
بنابراین باید بین Security، Speed و Developer Experience تعادل ایجاد شود.
False Positive
یکی دیگر از مشکلات رایج، False Positive است.
ممکن است یک ابزار امنیتی یک قطعه Code را بهعنوان آسیبپذیر گزارش کند، در حالی که در شرایط واقعی قابل سوءاستفاده نیست.
اگر تعداد False Positiveها زیاد شود، تیمها ممکن است به هشدارها اعتماد خود را از دست بدهند.
به همین دلیل تنظیم دقیق ابزارها، تعریف Severity مناسب و بررسی Context اهمیت زیادی دارد.
کمبود دانش امنیتی
همه Developerها متخصص امنیت نیستند و انتظار اینکه تمام مفاهیم پیچیده امنیتی را بدانند، واقعبینانه نیست.
یکی از اهداف DevSecOps این است که ابزارها و فرآیندها بتوانند امنیت را تا حد زیادی در اختیار Developer قرار دهند و Feedback قابلفهم ارائه کنند.
آموزش Secure Coding و ایجاد همکاری نزدیک میان تیمهای Development و Security نیز در این زمینه اهمیت زیادی دارد.
مدیریت Vulnerabilityها
وجود یک Vulnerability بهتنهایی مشکل اصلی نیست؛ مشکل زمانی ایجاد میشود که سازمان نتواند آن را اولویتبندی و مدیریت کند.
برای مثال ممکن است یک پروژه صدها Vulnerability داشته باشد، اما همه آنها Critical نباشند.
به همین دلیل بهتر است Vulnerabilityها بر اساس عواملی مانند:
- Severity
- Exploitability
- میزان Exposure
- اهمیت Asset
- وجود Exploit عمومی
- Business Impact
اولویتبندی شوند.
بهترین روشها برای پیادهسازی DevSecOps
برای موفقیت در DevSecOps، صرفاً نصب چند ابزار امنیتی کافی نیست. باید یک فرآیند منسجم ایجاد شود که امنیت را در تمام چرخه توسعه درگیر کند.
امنیت را از ابتدای پروژه وارد کنید
امنیت نباید بعد از پایان Development بررسی شود.
Threat Modeling، Security Requirements و Architecture Review بهتر است از مراحل اولیه پروژه انجام شوند.
Security را تا حد امکان خودکار کنید
هر فرآیندی که بتواند بهصورت خودکار انجام شود، بهتر است در Pipeline قرار بگیرد.
برای مثال:
Code → SAST → SCA → Build → Container Scan → IaC Scan → Test → Deploy
Automation باعث میشود کنترلهای امنیتی وابسته به اجرای دستی افراد نباشند.
ابزارهای بیش از حد اضافه نکنید
هدف DevSecOps ایجاد یک Pipeline پر از ابزار نیست.
اگر برای یک مشکل چند ابزار مشابه استفاده شوند، ممکن است تعداد هشدارها افزایش پیدا کند و Pipeline پیچیدهتر شود.
بهتر است ابزارها بر اساس نیاز واقعی سازمان انتخاب شوند.
Vulnerabilityها را بر اساس ریسک اولویتبندی کنید
هر Vulnerability ارزش یکسانی ندارد.
یک آسیبپذیری Critical در یک سرویس Public که اطلاعات حساس را پردازش میکند، طبیعتاً باید اولویت بیشتری نسبت به یک Vulnerability کمریسک در یک محیط آزمایشی داشته باشد.
Feedback سریع ارائه دهید
یکی از اصول مهم DevSecOps این است که Developer باید در سریعترین زمان ممکن متوجه مشکل شود.
اگر یک آسیبپذیری در Pull Request شناسایی شود، اصلاح آن معمولاً سادهتر از زمانی است که چند هفته بعد در Production کشف شود.
Secrets را مدیریت کنید
Secretها نباید در Source Code یا Configurationهای عمومی قرار بگیرند.
استفاده از Secret Management، Rotation، Least Privilege و Secret Scanning باید بخشی از فرآیند استاندارد باشد.
امنیت را اندازهگیری کنید
برای بهبود DevSecOps باید معیارهایی برای اندازهگیری عملکرد امنیت وجود داشته باشد.
برخی Metricهای مفید عبارتاند از:
- تعداد Vulnerabilityهای Critical
- میانگین زمان اصلاح Vulnerability
- تعداد Secretهای افشاشده
- تعداد Buildهای متوقفشده به دلیل Security
- درصد Repositoryهای دارای Security Scan
- مدت زمان رفع آسیبپذیریهای مهم
با استفاده از این شاخصها میتوان وضعیت امنیت را بهصورت قابلاندازهگیری بررسی کرد.
یک نمونه Pipeline واقعی DevSecOps
برای درک بهتر مفهوم DevSecOps، یک Pipeline فرضی را در نظر بگیریم.
فرض کنید یک تیم Software Development از Git برای Version Control، Docker برای Containerization و Kubernetes برای Deployment استفاده میکند.
Pipeline میتواند به شکل زیر طراحی شود:
Developer
↓
Git Commit
↓
Secret Scan
↓
SAST
↓
SCA
↓
Build
↓
Container Image
↓
Container Scan
↓
IaC Scan
↓
Automated Tests
↓
Security Gate
↓
Deploy to Staging
↓
DAST
↓
Deploy to Production
↓
Monitoring
در این مدل، ابتدا Source Code بررسی میشود.
اگر Secret افشاشدهای وجود داشته باشد، Pipeline میتواند متوقف شود.
سپس SAST کد را از نظر الگوهای ناامن بررسی میکند و SCA Dependencyها را تحلیل میکند.
پس از Build، Container Image ساخته شده و از نظر Vulnerability اسکن میشود.
در صورتی که Infrastructure بهصورت Code تعریف شده باشد، IaC Scan نیز Configuration را بررسی میکند.
پس از عبور از این مراحل، Application به محیط Staging منتقل میشود و DAST میتواند Application در حال اجرا را بررسی کند.
در نهایت، اگر تمام کنترلهای تعریفشده با موفقیت انجام شوند، Application به Production منتقل میشود.
Security Gate چیست؟
یکی از مفاهیم مهم در چنین Pipelineای، Security Gate است.
Security Gate مجموعهای از قوانین است که مشخص میکند آیا یک Build اجازه ادامه مسیر را دارد یا خیر
برای مثال سازمان میتواند Policy زیر را تعریف کند:
اگر Build دارای Vulnerability با Severity برابر Critical باشد، Deployment به Production مجاز نیست.
این کار باعث میشود Security Policy از یک سند تئوری به یک کنترل اجرایی تبدیل شود.
البته در عمل بهتر است Policyها بر اساس Risk طراحی شوند؛ زیرا متوقف کردن تمام Releaseها برای هر هشدار امنیتی میتواند باعث ایجاد اصطکاک شدید در فرآیند توسعه شود.
جمعبندی
DevSecOps رویکردی است که امنیت را از یک مرحله جداگانه در انتهای فرآیند توسعه، به بخشی دائمی از چرخه تولید و تحویل نرمافزار تبدیل میکند.
در این مدل، تیمهای Development، Security و Operations با یکدیگر همکاری میکنند و کنترلهای امنیتی در مراحل مختلف چرخه توسعه، از Planning و Coding گرفته تا CI/CD، Deployment و Monitoring قرار میگیرند.
مفاهیمی مانند Shift Left، Security as Code، SAST، DAST، SCA، Container Security، IaC Security، Secret Management و Policy as Code اجزای مهم این رویکرد هستند.
با این حال، DevSecOps صرفاً به معنی اضافه کردن ابزارهای امنیتی بیشتر به Pipeline نیست. موفقیت واقعی زمانی اتفاق میافتد که امنیت به بخشی از فرهنگ، فرآیند و مسئولیت مشترک تیمها تبدیل شود.
در نهایت، هدف DevSecOps این نیست که سرعت توسعه را کاهش دهد؛ بلکه هدف این است که سازمان بتواند نرمافزار را سریعتر، قابلاعتمادتر و امنتر تولید و منتشر کند.
به همین دلیل، DevSecOps را میتوان یکی از رویکردهای کلیدی برای توسعه و اجرای امن نرمافزار در محیطهای مدرن Cloud و Cloud-Native دانست.
Leave A Comment