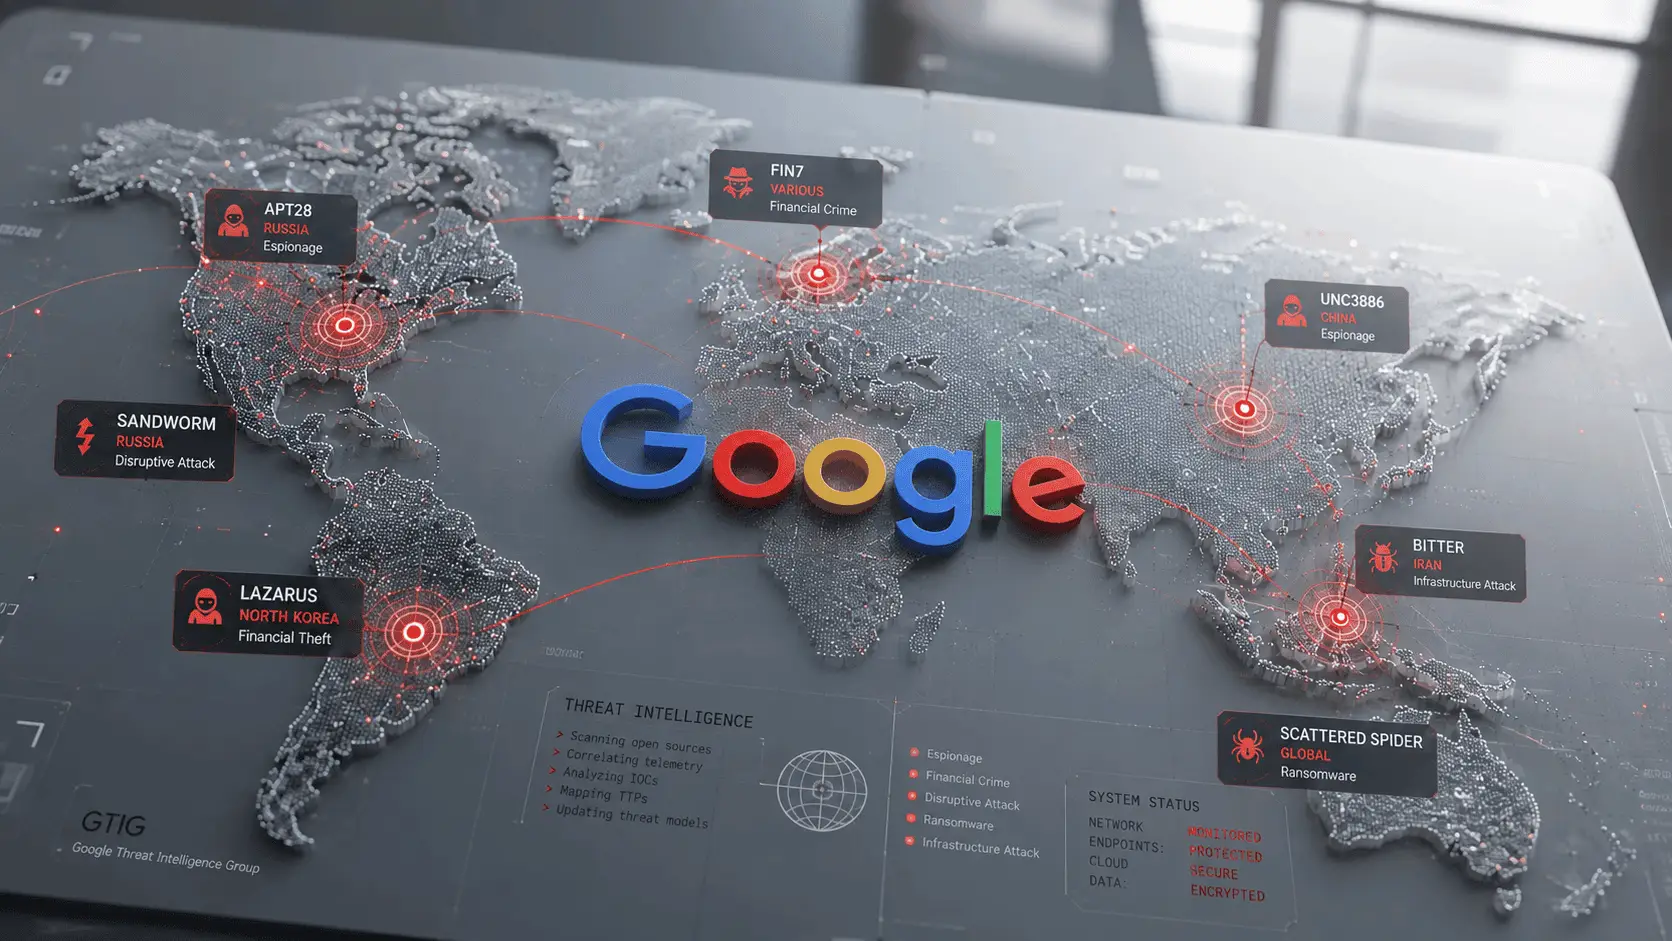
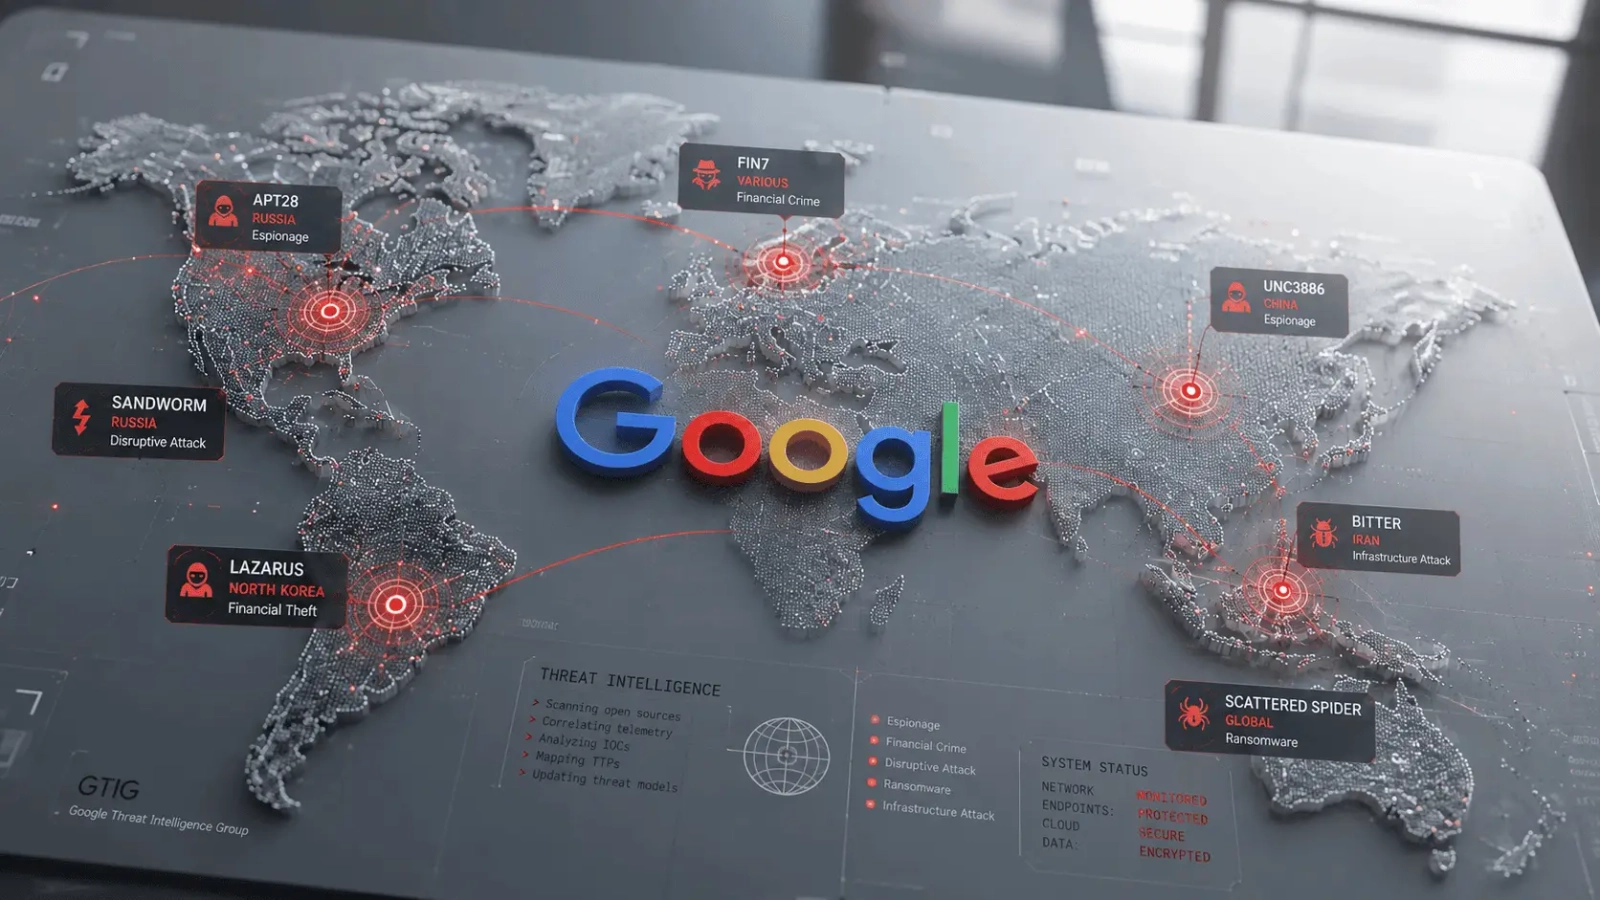
گروه اطلاعات تهدید گوگل (GTIG) در اقدامی برای سادهسازی و شفافتر کردن فرآیند شناسایی حملات، سیستم قدیمی شناسههای متوالی را کنار گذاشته و آن را با یک سیستم «رمزنامههای دوواژهای» جایگزین میکند. هدف از این تغییر، حذف ابهام ناشی از شناسههای عددی بیمعنا و جایگزینی آنها با نامهایی است که به شکلی شهودی، ماهیت، انگیزه و منشأ عامل تهدید را نشان میدهند. در سیستم جدید، واژه نخست برای تمایز و واژه دوم برای دستهبندی گروهها (بر اساس کشور یا نوع انگیزه) استفاده میشود؛ برای مثال، گروههای مرتبط با روسیه با رمزنامهی RELIC شناسایی خواهند شد.
«این تحول که پس از ادغام تیمهای امنیتی گوگل و خرید شرکت مندینت صورت گرفته، با هدف رفع تداخل نامها و ایجاد یک ساختار واحد برای تحلیلگران امنیت انجام میشود. اگرچه این اقدام میتواند فرآیند تشخیص تهدید را برای متخصصان گوگل تسهیل کند، اما در سطح جهانی میتواند چالشهایی همچون ضرورت یادگیری استانداردهای جدید و افزایش سردرگمی میان سیستمهای نامگذاری متعدد و ناسازگار را به همراه داشته باشد.»
Leave A Comment