مجرمان سایبری در کارزاری تازه توانستهاند از سیستم پرداختی استرایپ بهعنوان بستری برای میزبانی بدافزار استفاده کنند و اطلاعات پرداخت خریداران آنلاین را بدزدند. پژوهشگران امنیتی سنسک (Sansec) این حمله را اوایل هفته شناسایی کردند و میگویند مهاجمان از ترکیب سرویسهای معتبر برای پنهان کردن رفتار مخرب خود بهره بردهاند.
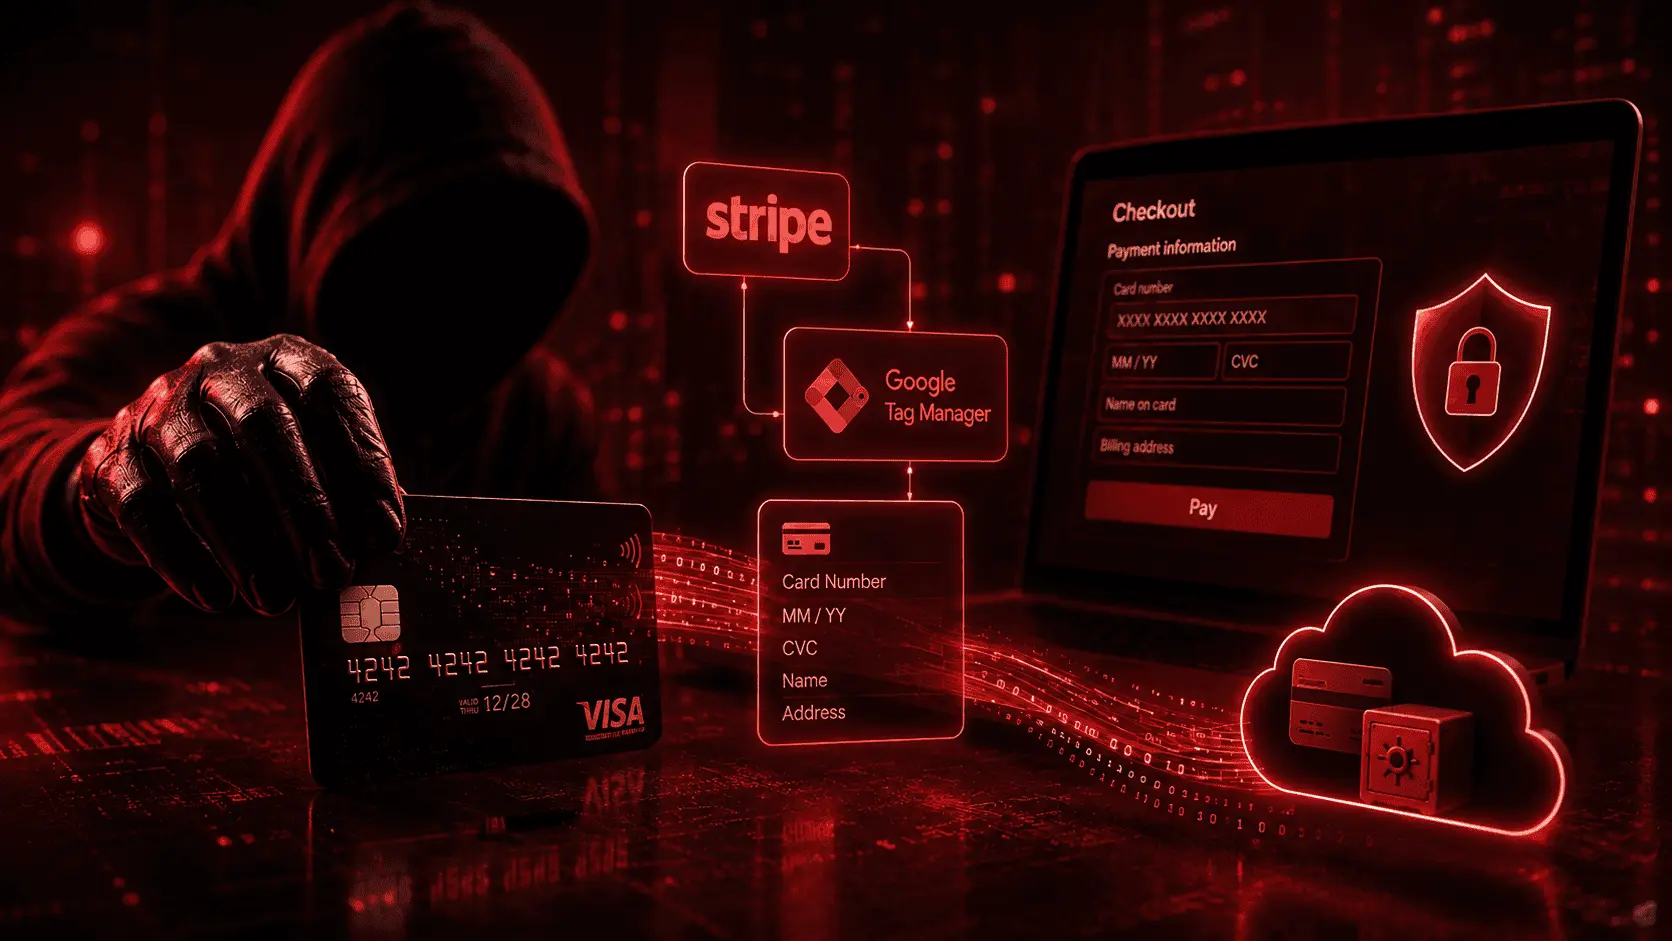
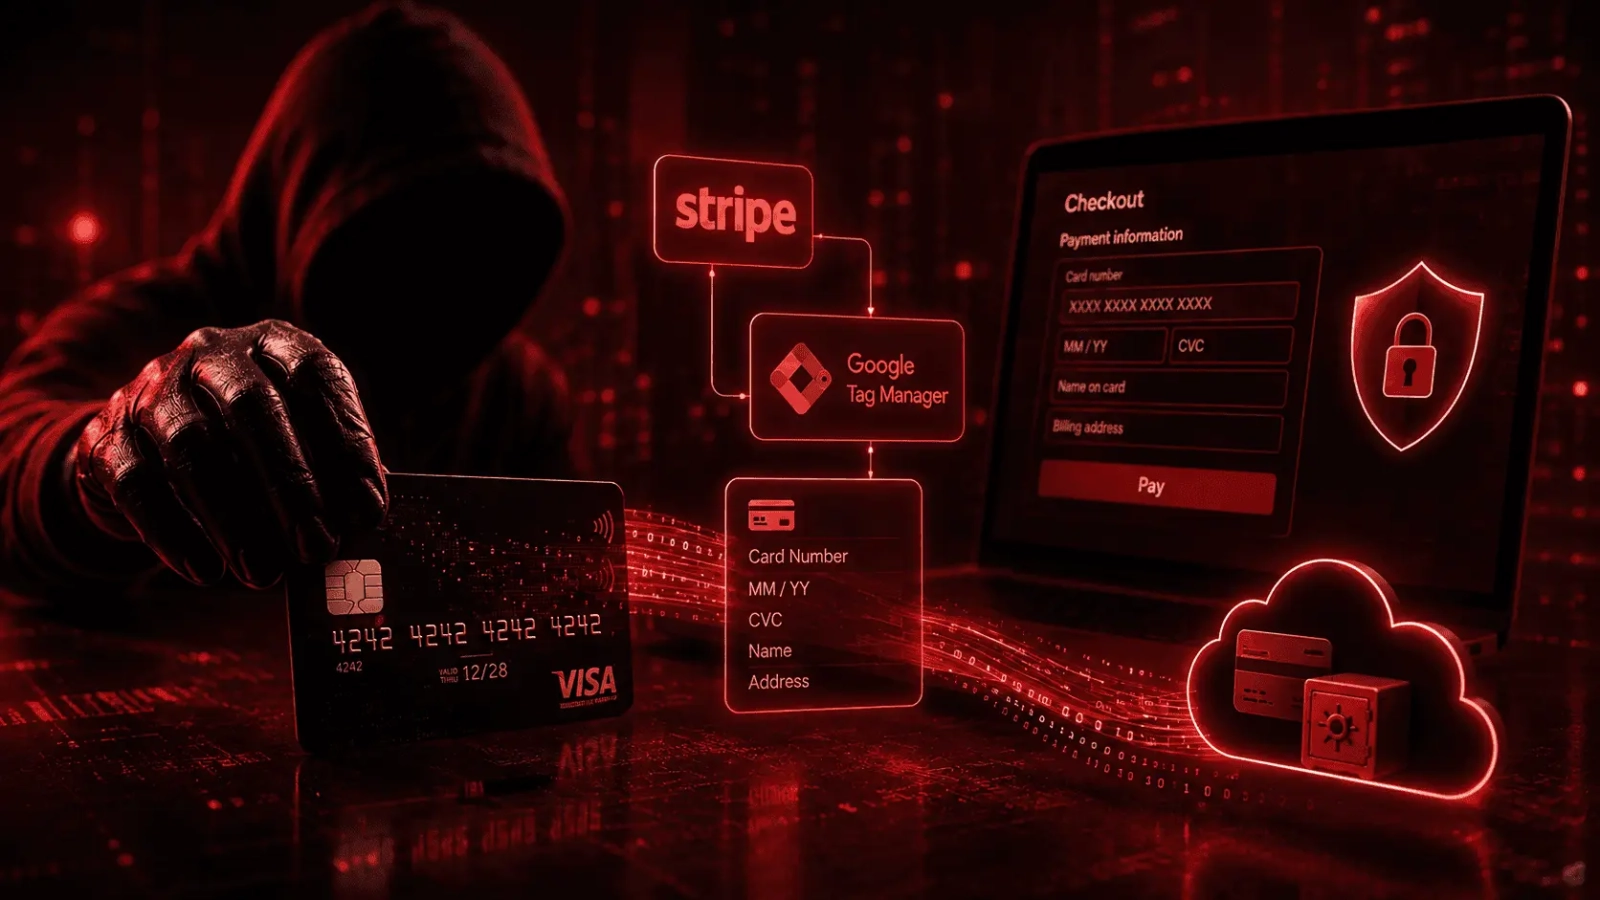
به گفته سنسک، مهاجمان ابتدا برخی وبسایتهای فروشگاهی Magento و Adobe Commerce را آلوده کرده و یک کانتینر مخرب Google Tag Manager به آنها افزودهاند. وقتی خریدار وارد وبسایت میشود، کد GTM از سرورهای گوگل بارگذاری میشود و هنگام رسیدن بهcheckout، درخواستی به Stripe API میفرستد. ازآنجاکه GTM بسیار پرکاربرد است و بارگذاری کد از دامنهی googletagmanager.com ظاهری عادی دارد، معمولاً هشدار امنیتی فوری ایجاد نمیکند.
در این حمله، کد مخرب از حساب مشتری استرایپ تحت کنترل مهاجمان بازیابی، دوباره به یک اسکریپت اجرایی تبدیل و در مرورگر قربانی اجرا میشود؛ بهگونهای که استرایپ عملاً به قفسهای برای ذخیرهسازی کد بدافزار تبدیل شده است. پس از اجرا، بدافزار صفحهی checkout را زیر نظر میگیرد و هر بار که قربانی اطلاعات کارت، CVV، نام یا نشانی خود را وارد میکند، آنها را کپی و ذخیره میکند.
این دادهها بلافاصله ارسال نمیشوند؛ بدافزار آنها را رمزگذاری کرده و در حساب استرایپ مهاجم بارگذاری میکند. سنسک توضیح داده که هم payload و هم کارتهای سرقتشده از مسیر api.stripe.com جابهجا میشوند؛ دامنهای که فروشگاهها معمولاً آن را بهطور پیشفرض مجاز میدانند و همین موضوع باعث میشود بدافزار از قوانین Content Security Policy و فیلترهای شبکه عبور کند.
در مجموع، این حمله نشان میدهد مجرمان سایبری برای پنهان کردن رفتار مخرب خود از سرویسهای معتبر و پرکاربرد سوءاستفاده میکنند و صرفِ اعتماد به دامنههای آشنا دیگر برای تأمین امنیت کافی نیست.
Leave A Comment